
Coloque seus ativos voltados para a internet sob gerenciamento
Cruze o Attack Surface com o Infrastructure Defense. Veja quais dos seus ativos voltados para a internet são servidos por um host que você gerencia, quais não são, e leve cada ativo não gerenciado de "encontramos isto exposto" a "isto agora está sob controle" em poucos cliques.
A descoberta do Attack Surface mostra o que a internet consegue ver da sua organização. O Infrastructure Defense mostra o que está rodando dentro dos servidores que você gerencia. Este guia conecta os dois: para cada ativo voltado para a internet que é seu, a WASViking® determina se um host que você gerencia o serve, rotula o ativo com um estado de gerenciamento e indica o próximo passo para os que ainda não estão cobertos. Ao final, você vai ler uma frase no Command Center ("N externally exposed assets are not currently protected by Infrastructure Defense", ou seja, N ativos expostos externamente não estão protegidos pelo Infrastructure Defense no momento), abrir a lista por trás dela e colocar esses ativos sob gerenciamento, um a um.
Antes de começar
Você precisa do Infrastructure Defense ativado para a sua organização e de pelo menos um dos itens a seguir:
- Um alvo ou um ativo promovido no seu Attack Surface. A cobertura só considera os ativos que são seus: os domínios que você cadastrou como alvos e as descobertas que você promoveu em Discovery. Um ativo que ainda aguarda triagem nunca é contado como desprotegido, então faça a triagem primeiro (veja Alvos e ativos).
- Opcionalmente, hosts já registrados com o agente Sentinel Host ou descobertos por um Sentinel Probe (veja Configure o Infrastructure Defense e Configure os Sentinel Probes). Sem nenhum host, todo ativo seu simplesmente aparece como não gerenciado, o que é um ponto de partida perfeitamente honesto.
Ler a cobertura exige a permissão View no Infrastructure Defense. Vincular manualmente um ativo a um host e executar uma reverificação exigem Manage.
O que significam os quatro estados de gerenciamento
Todo host e todo ativo voltado para a internet carrega um de quatro estados. A mesma regra é usada em todas as telas, então o número no Command Center, o chip na lista Assets e o badge no detalhe de um ativo nunca divergem.
| Estado | O que significa | O que é contado |
|---|---|---|
| Fully managed | Um agente Sentinel Host reporta pelo host e a política dele mantém todas as capacidades ligadas: inventário, avaliação de vulnerabilidades, avaliação de configuração e gestão de patches pelo Resolve. | Agente, inventário, vulnerabilidades, configuração, patch |
| Partially managed | Algo reporta, mas falta pelo menos uma capacidade: um agente sob uma política que deixa uma capacidade desligada, um sistema operacional em que o Resolve ainda não executa, ou um Sentinel Probe que inventariou o host com credenciais (inventário e vulnerabilidades, mas sem configuração nem aplicação de patches). | As capacidades que estão de fato ligadas |
| Unmanaged | Nada reporta. O host só foi visto na rede por um probe, o agente está registrado mas em silêncio, foi desativado ou removido, ou o ativo resolve para um endereço público que não pertence a nenhum host registrado. | Nada |
| Unknown | Apenas para ativos voltados para a internet: nada pôde ser correlacionado de fora. O ativo é servido por meio de uma CDN ou de um WAF (a origem é invisível), o nome não resolveu, ou ele está hospedado em algum lugar que você não gerencia. | Ainda não decidido |
A disponibilidade é um sinal à parte. Um host Fully managed (totalmente gerenciado) que está offline neste momento continua Fully managed; a lista Assets mostra as duas coisas.
Passo 1: assuma a sua superfície de ataque
A cobertura parte dos ativos que são seus, então o primeiro passo é garantir que o inventário reflita isso. Abra Discovery em Assets e promova as descobertas que pertencem a você; deixe os serviços de terceiros como terceiros e ignore o que não é seu. Os domínios que você cadastrou como alvos já são seus.
Mais duas coisas acontecem nos bastidores. Nomes que foram descobertos sem um endereço (o monitoramento de subdomínios e a verificação de SSL registram de onde um nome veio, não para onde ele aponta) são resolvidos pela plataforma, e só os nomes que resolvem para um endereço público contam como voltados para a internet. Um nome e o seu endereço são uma única história: um ativo do tipo endereço IP que é o endereço de um nome seu é incorporado ao nome, de modo que um servidor nunca conta duas vezes.
Passo 2: leia o painel External attack surface
Abra Infrastructure Defense → Overview. Na visão Executive, o quarto painel é External attack surface (superfície de ataque externa): quantos ativos voltados para a internet são seus, divididos nos quatro estados, e uma frase que diz quantos deles não estão protegidos pelo Infrastructure Defense.
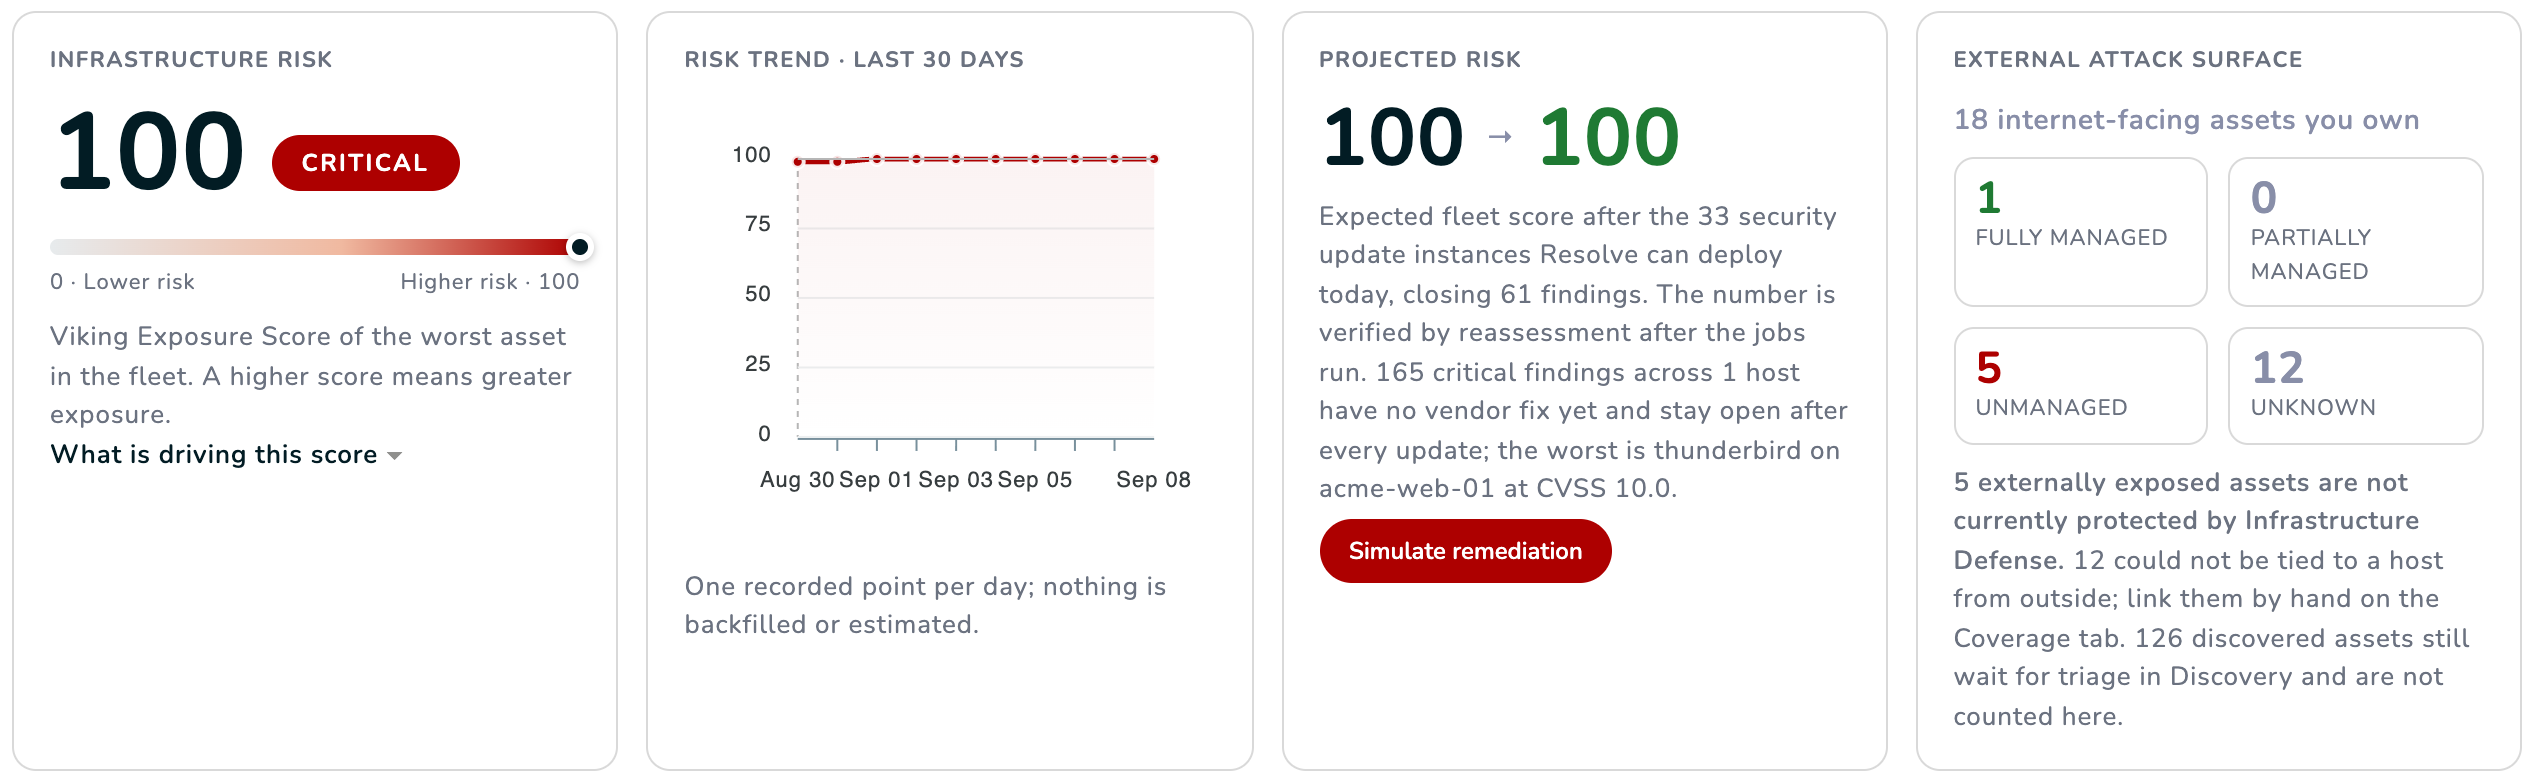 A ACME tem 18 ativos voltados para a internet: um é Fully managed, cinco resolvem para endereços públicos que não pertencem a nenhum host registrado, doze ficam atrás de uma CDN ou de um WAF e ainda não puderam ser associados a um host.
Cada contador é um link para a lista por trás dele. O painel também informa quantos ativos descobertos ainda aguardam triagem em Discovery: eles não são contados em nenhum lugar deste painel até que você decida se são seus.
Passo 3: abra a aba Coverage e comece por Unmanaged
Clique no contador Unmanaged (não gerenciado), ou abra Infrastructure Defense → Assets e mude para a aba Coverage (cobertura). A lista começa pelo que precisa de uma decisão: primeiro os ativos Unmanaged, depois os Unknown (desconhecido), depois os Partially managed (parcialmente gerenciado) e os Fully managed.
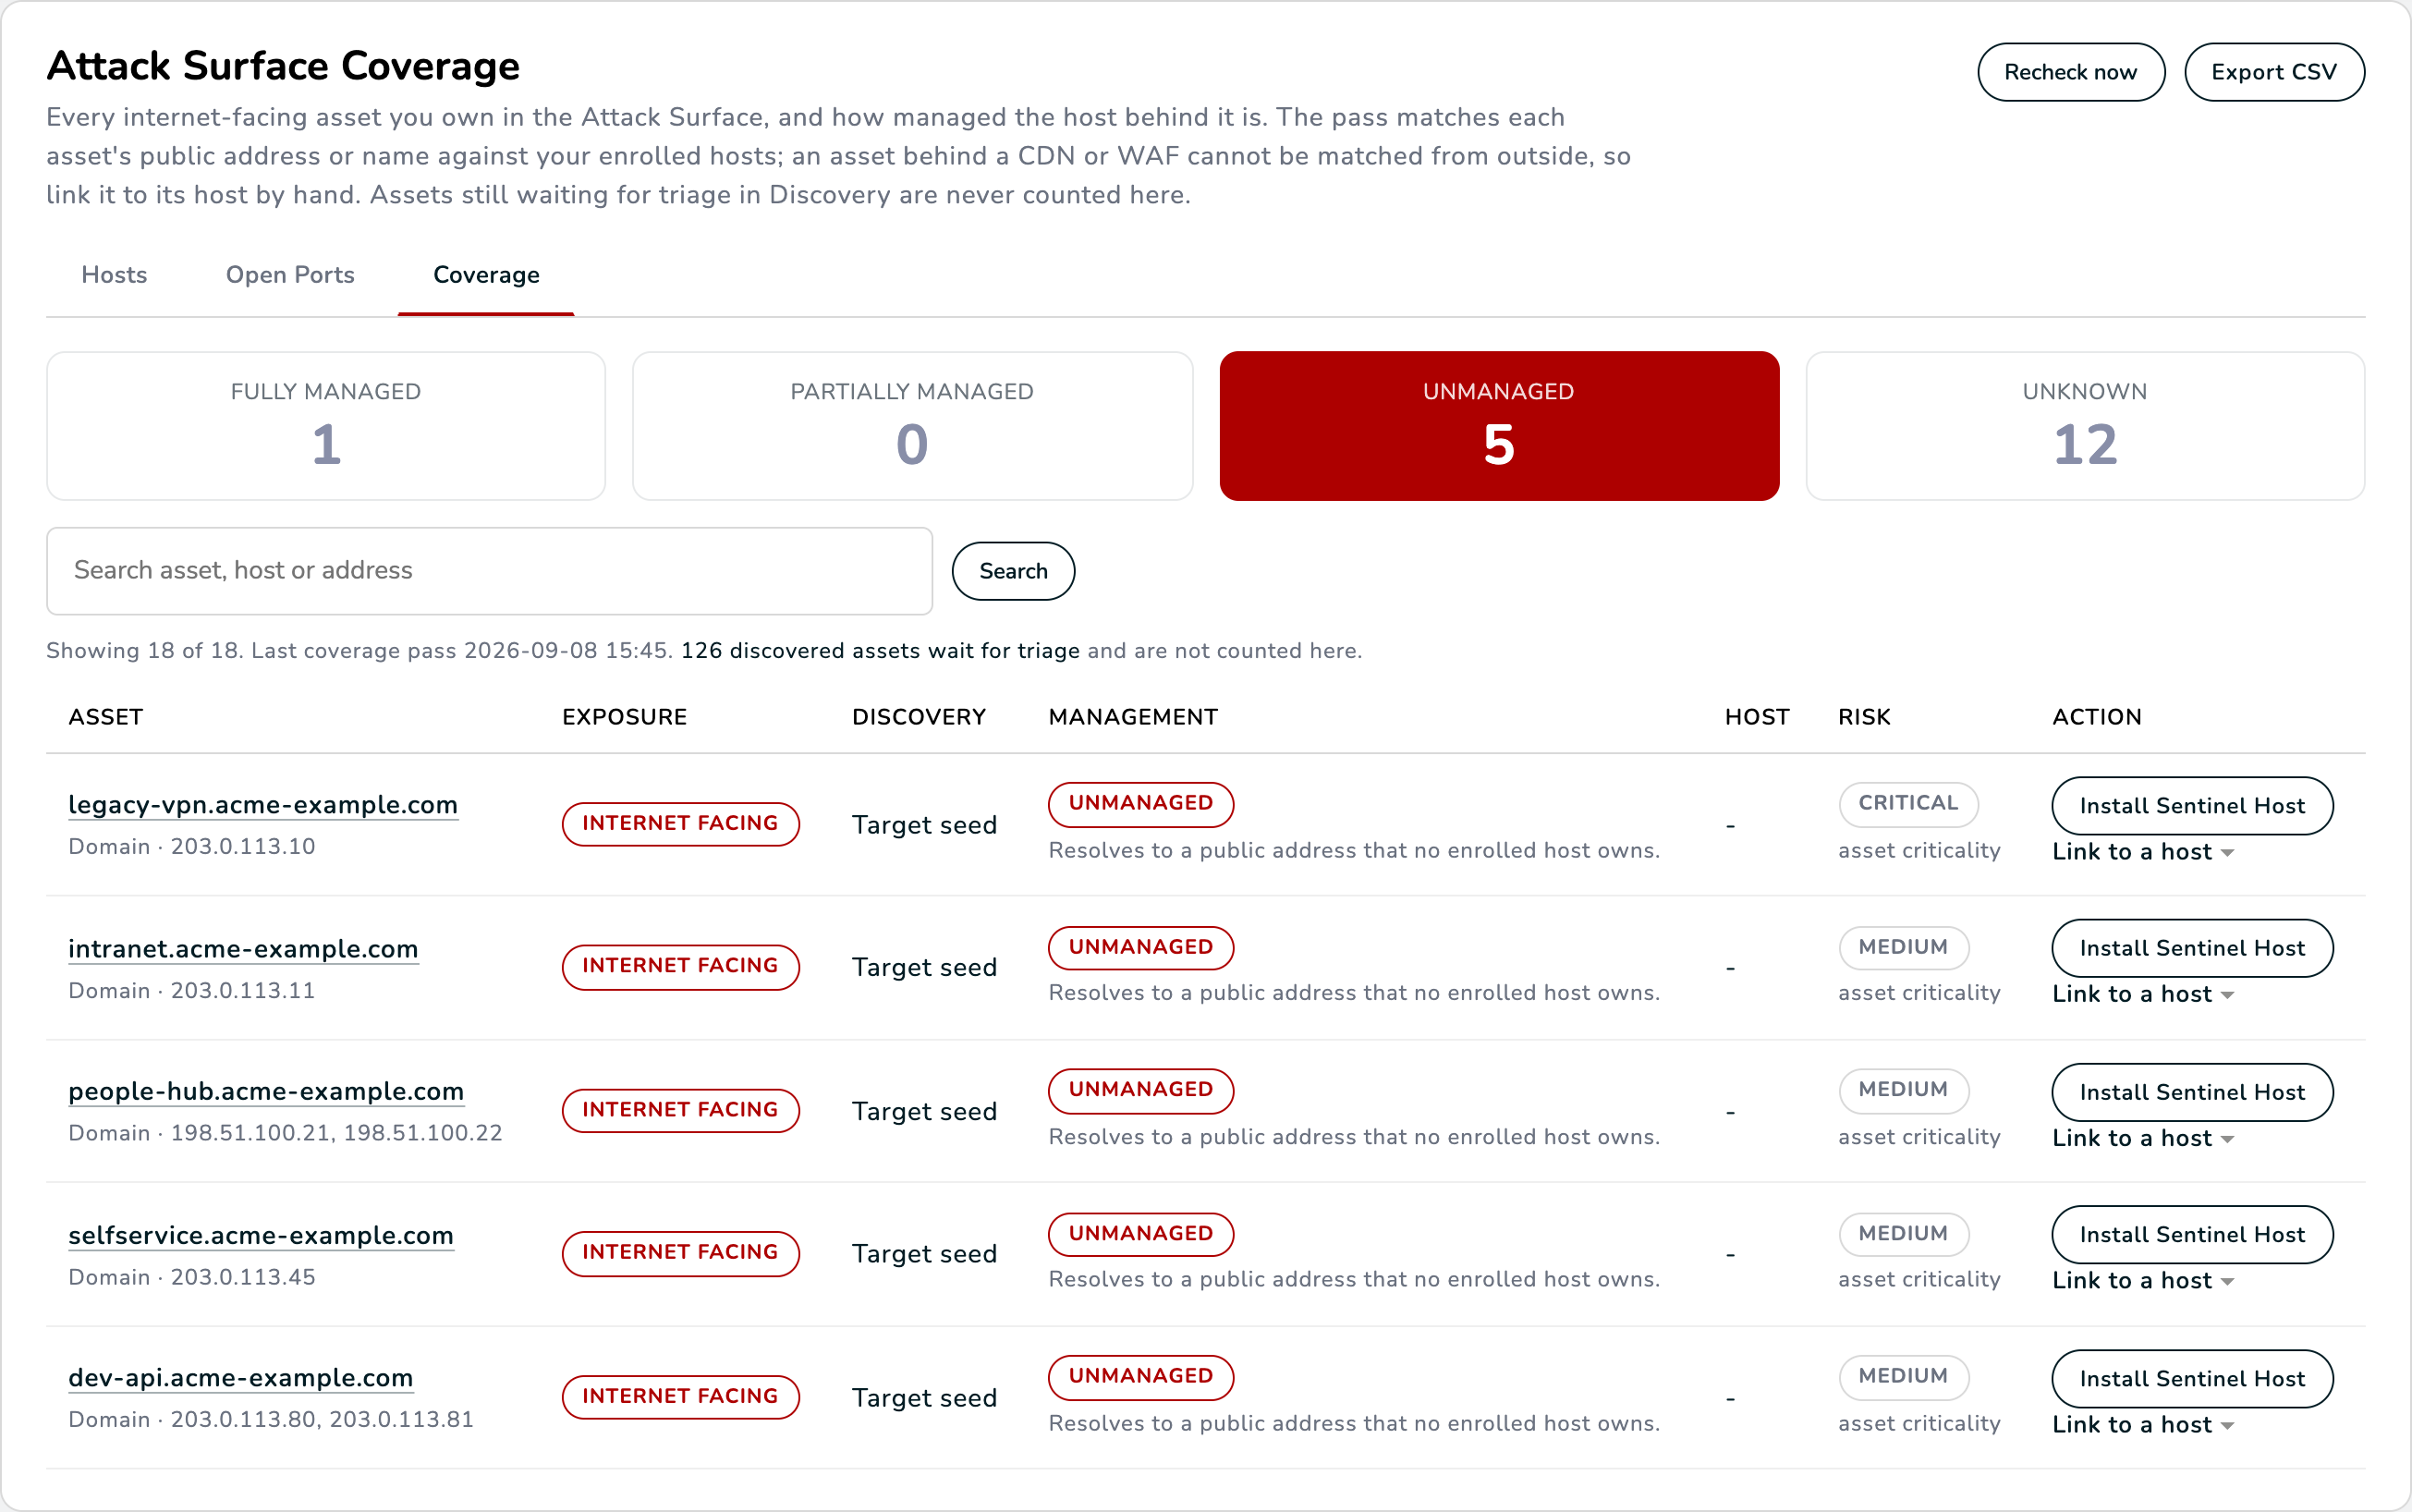 A aba Coverage. Cada linha é um ativo seu; a coluna Management diz o quanto o host por trás dele está coberto, e Action é o próximo passo.
Cada linha é lida da esquerda para a direita:
- Asset: o nome ou endereço, com os endereços públicos para os quais ele resolve e as portas que o Attack Surface observou nele.
- Exposure: Internet facing quando ele resolve para um endereço público. "Through a CDN or WAF" (por meio de uma CDN ou de um WAF) significa que o endereço pertence a um intermediário, não ao seu servidor.
- Discovery: onde o Attack Surface ficou sabendo dele (o cadastro de um alvo, um scan, o monitoramento de subdomínios, a verificação de SSL).
- Management: o estado e o motivo, em palavras simples. Quando um host é correlacionado, o motivo diz como: o endereço público está atribuído ao host, o host se identifica por aquele nome, ou a própria evidência de exposição do host já o citava.
- Host e Risk: o host registrado que serve o ativo e o seu Viking Exposure Score. Sem host, Risk recorre à criticidade que você definiu no ativo.
- Action: o próximo passo adequado à linha.
Use os blocos para filtrar por estado e a caixa de busca para encontrar um ativo, um host ou um endereço. Export CSV respeita os mesmos filtros.
Passo 4: coloque um ativo sob gerenciamento
A coluna Action propõe o passo adequado a cada linha; o mesmo passo aparece na página de detalhe do host como Bring under management (colocar sob gerenciamento).
- Install Sentinel Host para um ativo servido por um servidor que ninguém registrou ainda, ou para um host que o probe encontrou e que pode rodar um agente. Siga Configure o Infrastructure Defense: crie uma chave de ativação e execute o comando de instalação nesse servidor.
- Add probe credentials para um dispositivo que nunca vai rodar um agente (um switch, uma impressora, um appliance). Um scan autenticado via SSH ou WinRM o leva de Unmanaged a Partially managed, com inventário e vulnerabilidades. Veja Configure os Sentinel Probes.
- Review policy para um host Partially managed cuja política deixa uma capacidade desligada. Ligar a capacidade em Infrastructure Defense → Policies muda o estado na hora.
- Open Sentinel Hosts para um host cujo agente foi desativado ou revogado: reative-o ou registre-o de novo.
Você não precisa voltar e contar à plataforma o que fez. Quando o novo agente envia o seu primeiro inventário, a cobertura da sua organização é reverificada imediatamente e o ativo passa para o estado que o host dele conquistou. A passagem completa também roda uma vez por dia. Recheck now (reverificar agora), na aba Coverage, a executa sob demanda.
Passo 5: vincule ao host um ativo atrás de uma CDN ou de um WAF
Um ativo que aparece como Unknown com "Served through a CDN or WAF" (servido por meio de uma CDN ou de um WAF) não pode ser correlacionado de fora: o endereço público é do provedor de borda, e o servidor de origem atrás dele é invisível para o Attack Surface. Você sabe qual host o serve, então informe isso à plataforma.
Na linha, abra Link to a host (vincular a um host), digite o hostname exatamente como a lista Assets o mostra (o campo sugere os seus hosts registrados) e clique em Link.
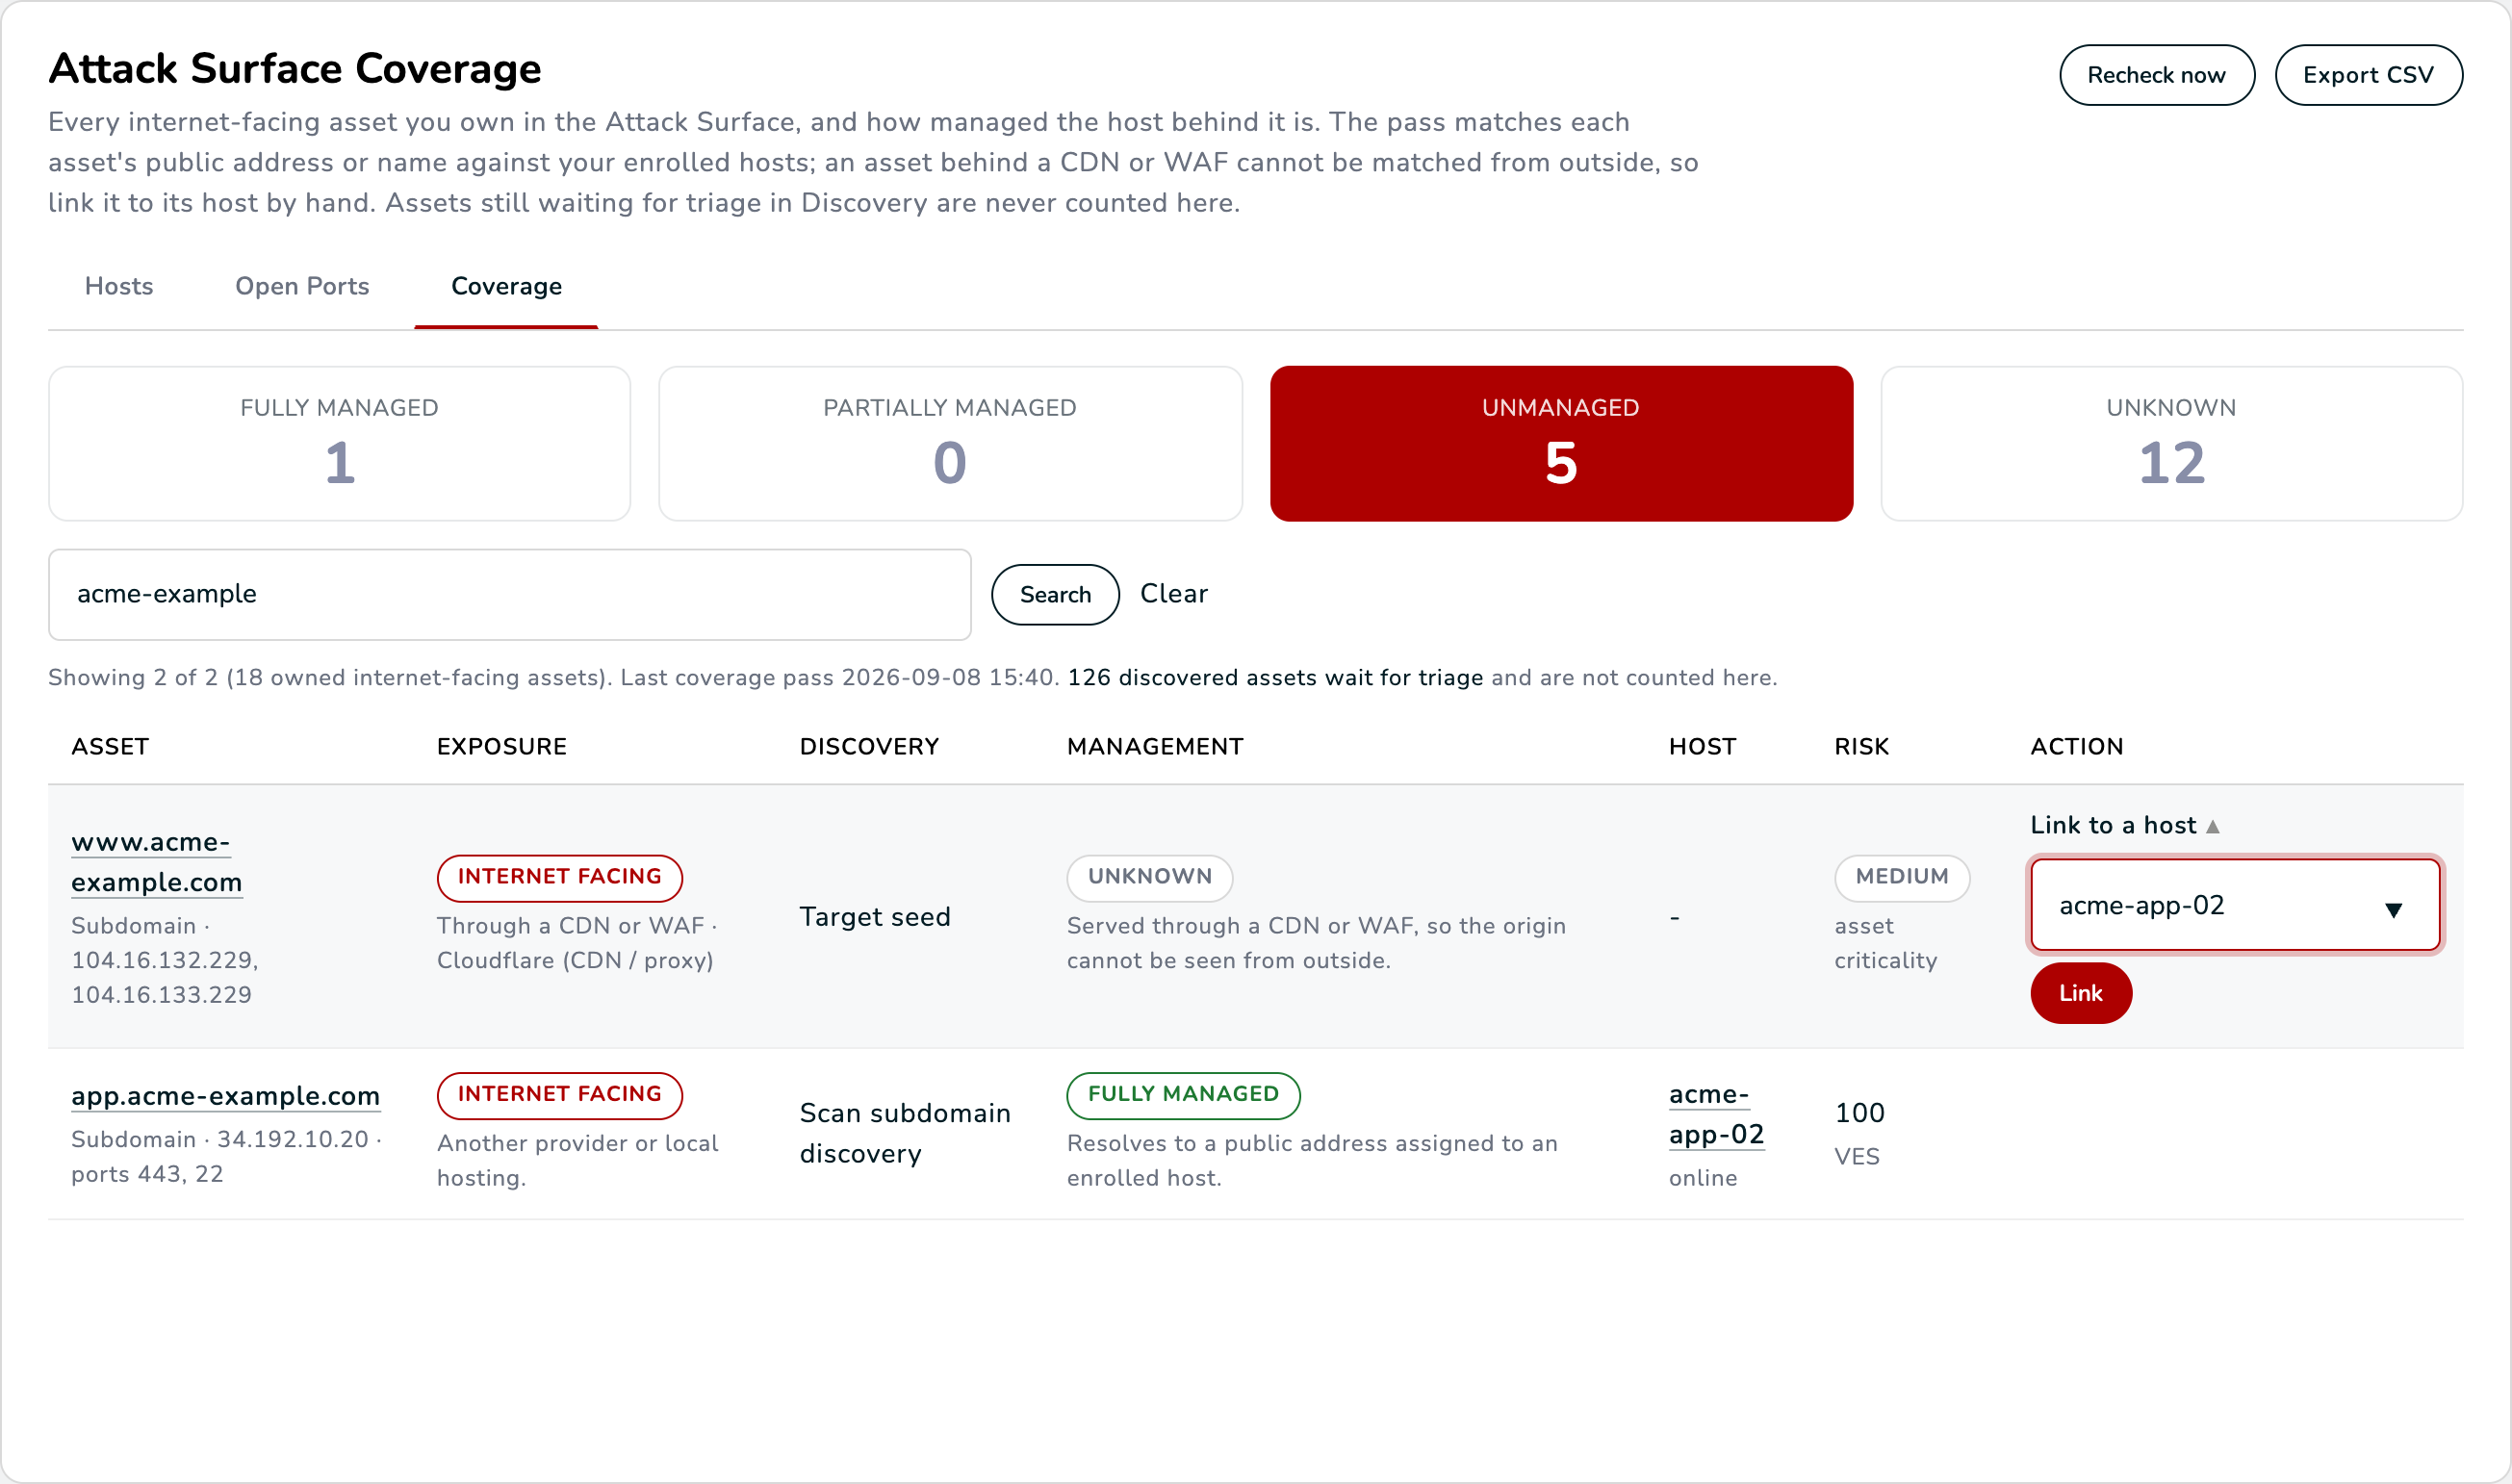 www.acme-example.com fica atrás de uma CDN. O formulário o vincula a acme-app-02, o host que o serve.
O ativo agora acompanha esse host: o estado de gerenciamento dele é o do host, o motivo exibe "Linked to a host by your team" (vinculado a um host pela sua equipe) com o nome de quem fez isso, e a escolha fica registrada na trilha de auditoria. Um vínculo manual sempre prevalece sobre a correlação automática até que alguém clique em Unlink (desvincular), o que devolve o ativo à próxima passagem de cobertura.
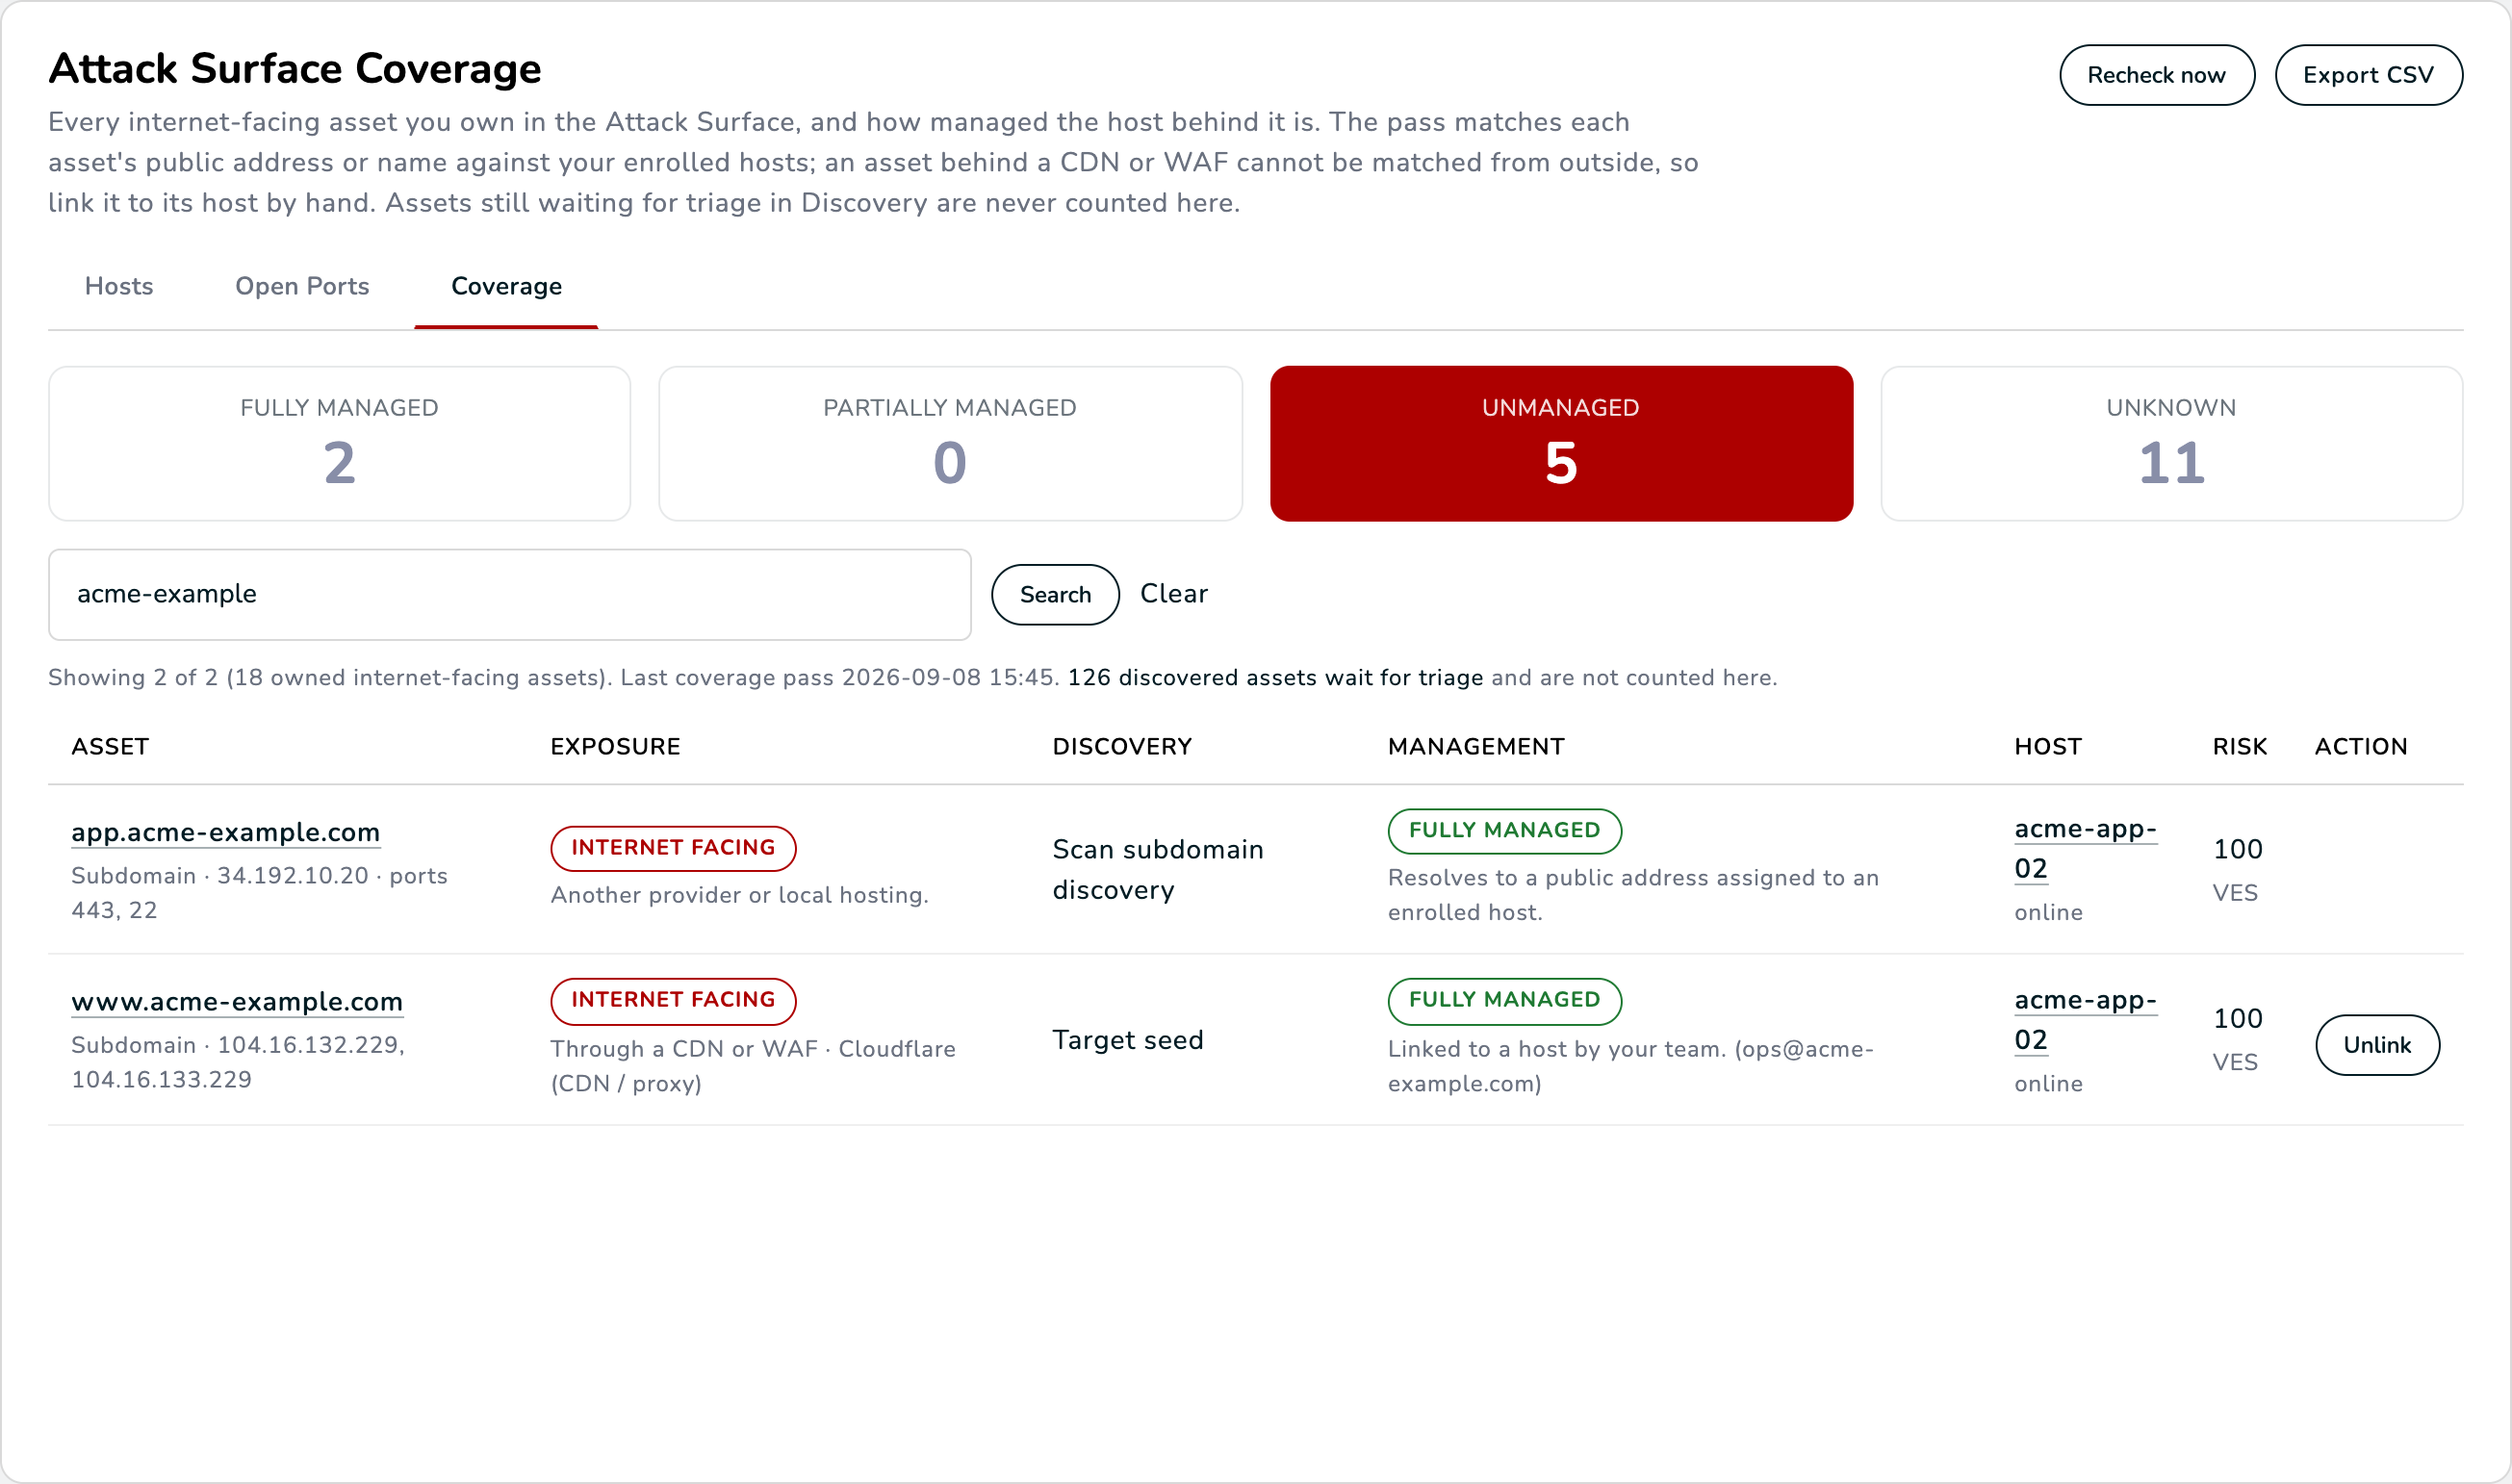 Depois do vínculo, os dois ativos da ACME estão Fully managed: um correlacionado automaticamente pelo endereço público, o outro vinculado manualmente.
O mesmo vínculo é a resposta certa quando um load balancer ou um endereço de NAT fica na frente do servidor, porque nesse caso o endereço público não está atribuído ao host em si.
Para vincular vários ativos ao mesmo host de uma vez, marque as linhas deles, digite o hostname na barra acima da tabela e clique em Link selected. Unlink selected devolve à automação os vínculos manuais marcados.
Quando um ativo Unmanaged resolve para um endereço dentro de uma rede que você autorizou um Sentinel Probe a analisar, o próximo passo passa a ser Scan with a Sentinel Probe: o probe consegue alcançá-lo por dentro e, com credenciais, inventariá-lo.
Passo 6: confira no host e no inventário
Abra o host pela coluna Host. A página de detalhe dele tem um card Management and Exposure: o estado, um checklist das cinco capacidades, o próximo passo quando falta alguma e, no lado da exposição, os endereços públicos atribuídos ao host, os ativos voltados para a internet que ele serve, a evidência por trás do indicador Internet exposed e qualquer tráfego de ataque ativo que a borda tenha bloqueado contra ele nos últimos dias.
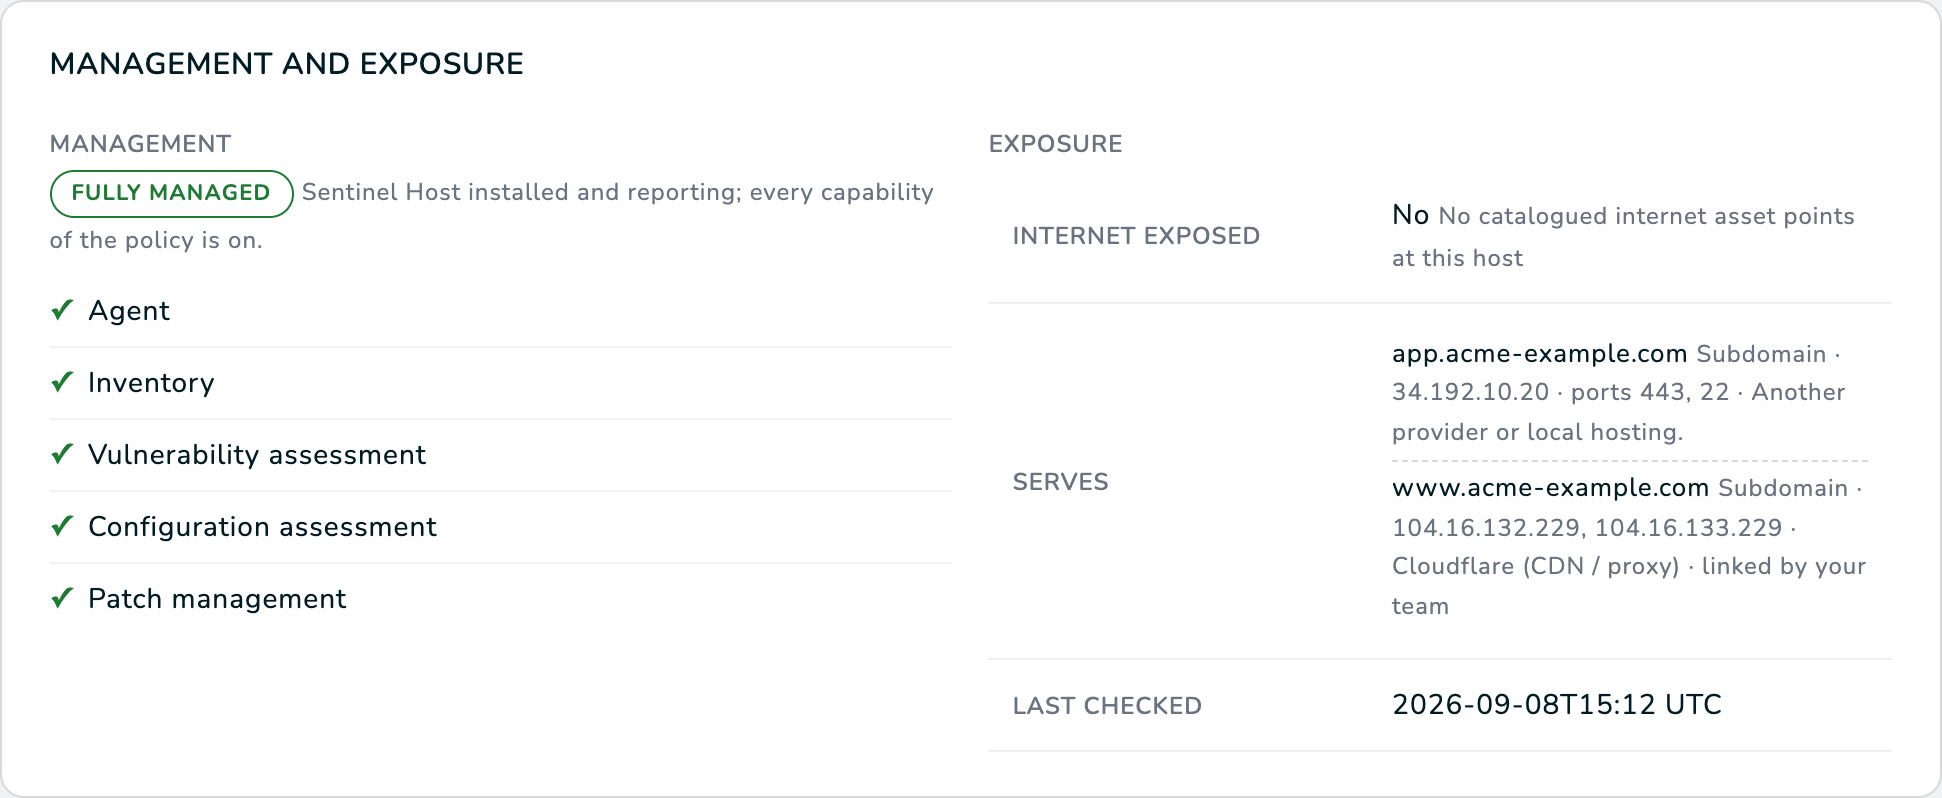 acme-app-02 está Fully managed e serve app.acme-example.com e www.acme-example.com, um correlacionado por endereço e o outro vinculado manualmente.
O mesmo veredito é visível pelo outro lado. Em Assets → Assets (o inventário), o painel de detalhe de um ativo voltado para a internet traz uma seção Infrastructure Defense com o estado, o host e um link direto para a aba Coverage, de modo que quem trabalha a partir da superfície de ataque vê se o ativo está protegido sem trocar de tela.
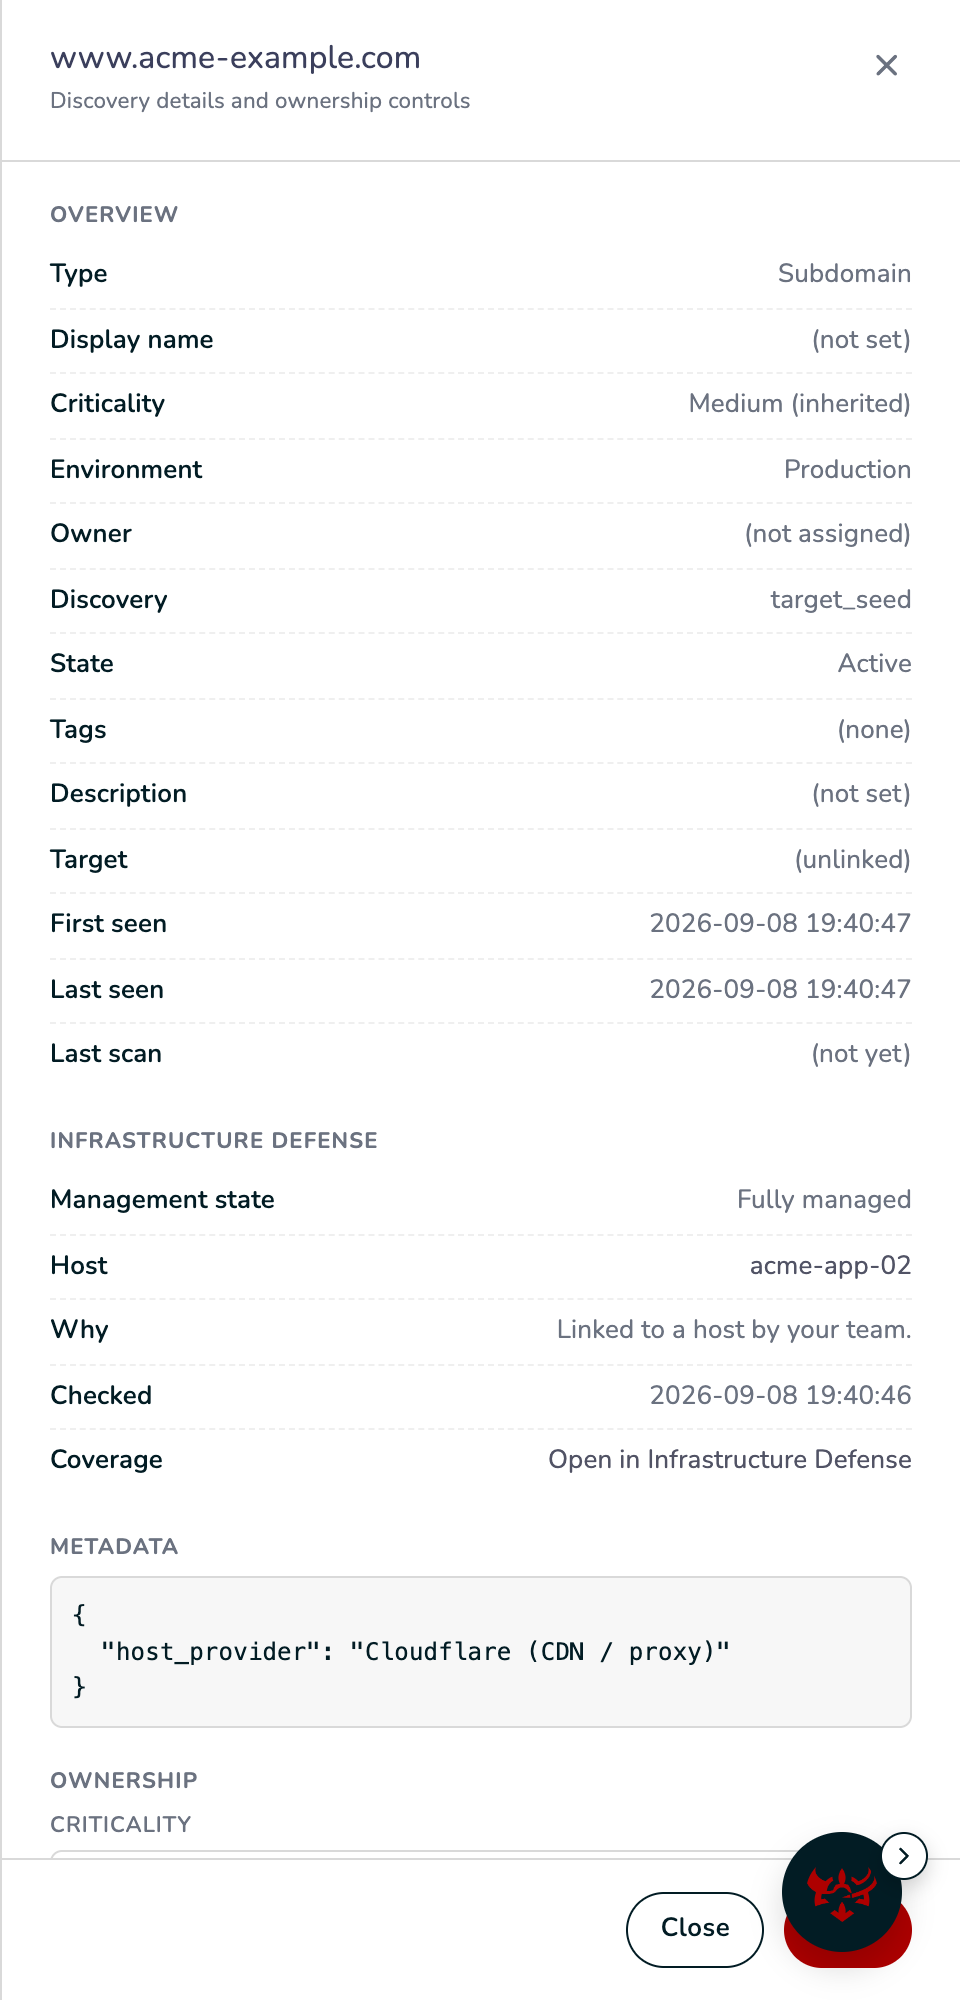 Pelo lado da superfície de ataque: o painel do ativo no inventário traz o mesmo veredito e o host por trás dele.
Operação no dia a dia
- A lista Assets do Infrastructure Defense tem uma coluna Management e uma faceta Management, e o chip Unmanaged em Needs attention conta pela mesma regra do bloco do Command Center.
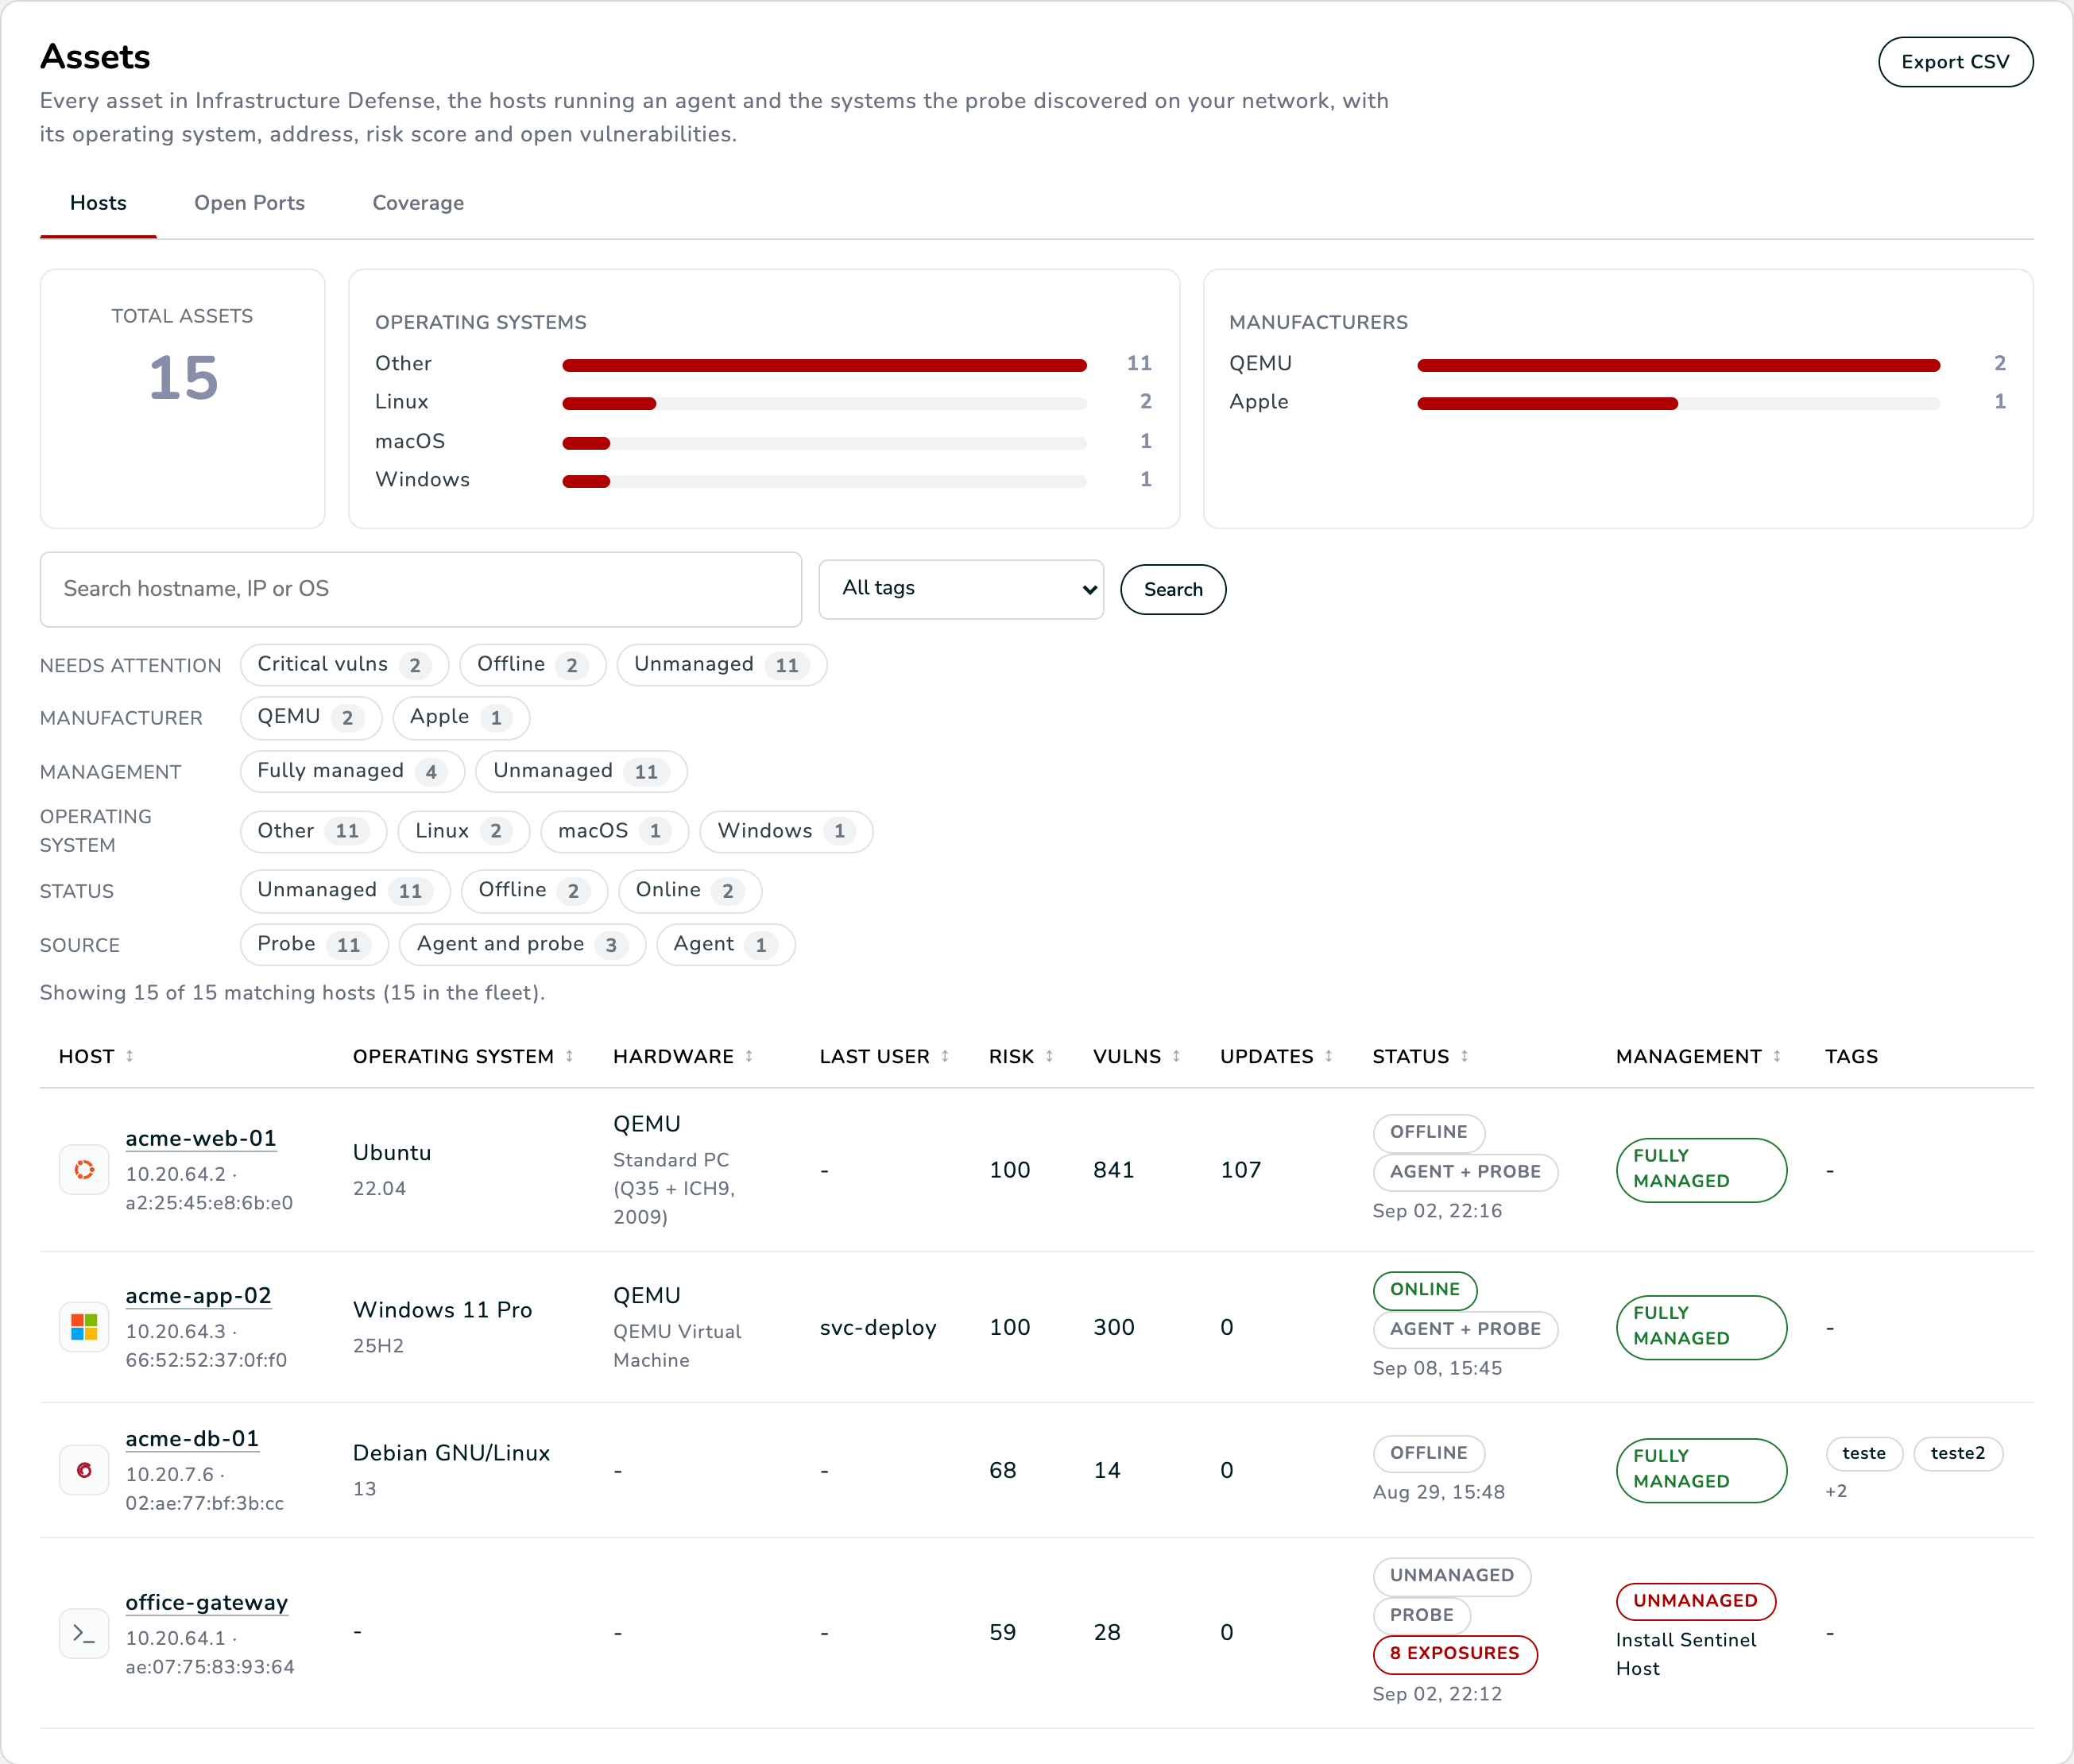 Lado dos hosts: a faceta e a coluna Management usam os mesmos quatro estados, então um dispositivo descoberto por probe que ninguém gerencia fica visível de relance.
- A cobertura é recalculada uma vez por dia para toda a sua organização, e de novo sempre que um host envia o seu primeiro inventário. Ativos vinculados nunca são sobrescritos pela passagem.
- Todo estado é derivado do que reporta hoje. Desativar um agente, revogá-lo ou remover uma capacidade de uma política muda o estado no próximo carregamento da página; não há nada para redefinir.
- Export CSV, na aba Coverage, entrega as mesmas linhas com o motivo da correlação, o host, a pontuação dele, os endereços públicos e o provedor, para uma planilha ou para um auditor.
- O chip unprotected assets · 24h do Command Center conta os ativos que se tornaram Unmanaged no último dia e os abre; o filtro Changed in the last 24 hours da aba Coverage usa a mesma janela.
- O alerta Unprotected Internet Asset envia um resumo por passagem de cobertura aos canais que você ativa em Settings, Alert Destinations (e-mail, Slack, Teams, webhook) sempre que ativos seus se tornam Unmanaged: os nomes, o total e um link para a aba Coverage. Ativos atrás de uma CDN ou de um WAF e ativos que você vinculou manualmente nunca geram alerta.
- Download report, na Overview, inclui uma seção External attack surface com as quatro contagens e os ativos desprotegidos, para o stakeholder que lê o PDF em vez do portal.
Solução de problemas
Um ativo meu aparece como Unknown. Três causas, cada uma explicada na coluna Management. "Served through a CDN or WAF": vincule-o ao host dele (Passo 5). "The name did not resolve" (o nome não resolveu): o registro pode ter deixado de existir; confira o DNS ou aposente o ativo em Discovery. "Waiting for the next coverage check" (aguardando a próxima verificação de cobertura): um vínculo acabou de ser removido ou o ativo acabou de ser promovido; use Recheck now ou aguarde a passagem diária.
O host está Fully managed, mas o ativo dele aparece como Unmanaged. O ativo resolve para um endereço público que não está atribuído ao host: um load balancer, um gateway de NAT ou um proxy reverso na frente dele. Vincule o ativo ao host manualmente.
A frase do Command Center conta menos ativos do que o Discovery mostra. É por design. Ativos descobertos que aguardam triagem nunca são contados como desprotegidos; promova os que são seus e eles entram no painel na próxima passagem. Ativos de terceiros e ignorados ficam de fora em definitivo.
Duas linhas com o mesmo nome viraram uma só. O inventário pode guardar o mesmo valor como um domínio originado do cadastro de um alvo e como um subdomínio encontrado por um scan. A cobertura mantém uma linha por nome; o painel do inventário de qualquer uma das linhas mostra o veredito compartilhado.
Um endereço privado aparece como ativo, mas não na Coverage. Só nomes e endereços alcançáveis a partir da internet são ativos voltados para a internet. Nomes privados, reservados e locais do host ficam fora da Coverage de propósito; o probe é a ferramenta para o que vive dentro da rede.
O que ver em seguida
- Infrastructure Defense, em Capacidades, explica como o Viking Exposure Score é construído e como a exposição à internet comprovada pelo Attack Surface o alimenta.
- Configure o Infrastructure Defense mostra como registrar os primeiros servidores, e Configure os Sentinel Probes cobre os dispositivos que nunca vão rodar um agente.
- Alvos e ativos descreve como o Attack Surface é descoberto e passa por triagem.