
Posture Shares
Compartilhe uma visão somente leitura e protegida por senha da sua postura de segurança com um auditor, um cliente ou um investidor. Crie o link, escolha quanto detalhe o destinatário vê e mantenha o log de acesso.
A revisão de segurança de um cliente, a due diligence de um investidor, um auditor que quer ver a sua postura em vez de receber mais um PDF. Esses pedidos terminam todos do mesmo jeito: alguém de fora da sua empresa precisa olhar os seus números de segurança, e dar a essa pessoa acesso ao portal está fora de questão.
Um Posture Share resolve isso com um link somente leitura, protegido por senha, para a sua postura agregada: pontuação de risco, resumo de conformidade e cobertura de ativos, renderizados no idioma do destinatário. Cada link é independente, com a sua própria finalidade, destinatários, expiração e log de acesso. O destinatário vê um relatório curado; ele nunca toca no seu portal, nos seus achados brutos nem nas suas evidências.
O link é entregue por e-mail, uma pessoa por vez: cada destinatário entra em
posture.wasviking.com com o e-mail dele, na primeira vez com uma senha
temporária que nós enviamos, depois com uma senha e um segundo fator só
dele. A WASViking® guarda as senhas só como hashes
unidirecionais, então nada pode ser recuperado, nem por você nem por nós. Isso é uma funcionalidade: um e-mail perdido se resolve com um novo,
e a senha temporária do antigo morre automaticamente.
Onde isto ajuda no dia a dia
- O questionário de fornecedores de um cliente. Em vez de preencher a mesma planilha todo trimestre, envie um link que responde às perguntas recorrentes com números atualizados.
- Uma conversa de vendas fica séria. Quando a equipe de segurança do prospect entra na sala, um link com escopo definido e detalhe mínimo mostra maturidade sem expor dados sensíveis para reconhecimento.
- Due diligence de investidores ou de M&A. Um link com prazo limitado e limite de visualizações dá ao data room o que ele precisa e expira quando o processo termina.
- A entrega ao auditor. Combine um Posture Share (a visão ao vivo) com um SBOM Evidence Bundle (o artefato assinado) e o pedido de auditoria fica respondido de ponta a ponta.
O que o destinatário vê e, tão importante quanto, o que ele nunca vê (evidência HTTP bruta, outros alvos, a sua trilha de auditoria) está detalhado em Posture Shares.
Pré-requisitos
| Requisito | Detalhe |
|---|---|
| Dados de postura | Scans concluídos no domínio que você pretende compartilhar, para que o relatório tenha números a mostrar. |
| Acesso ao portal | As permissões de Posture Shares do seu papel. Admin e Manager podem criar e alterar links (manage) e declarar compromissos de remediação (commit). Analyst e ReadOnly podem ler os links, o log de acesso e o plano. Um papel personalizado pode ter view, manage e commit separadamente. |
| O e-mail do destinatário | O endereço de trabalho de cada pessoa que vai abrir o relatório. É a única coisa que você entrega: não existe URL nem senha para você repassar. |
Passo 1: Abra a página Posture Shares
No portal, vá em Governance → Posture Shares
(/portal/posture/shares/).
A tabela lista todos os links com a finalidade, quem criou, quando expira, quantas visualizações atendeu, as tentativas de senha com falha e o status. Você pode buscar por finalidade e filtrar por status, o que faz diferença quando equipes diferentes começam a emitir links para públicos diferentes.
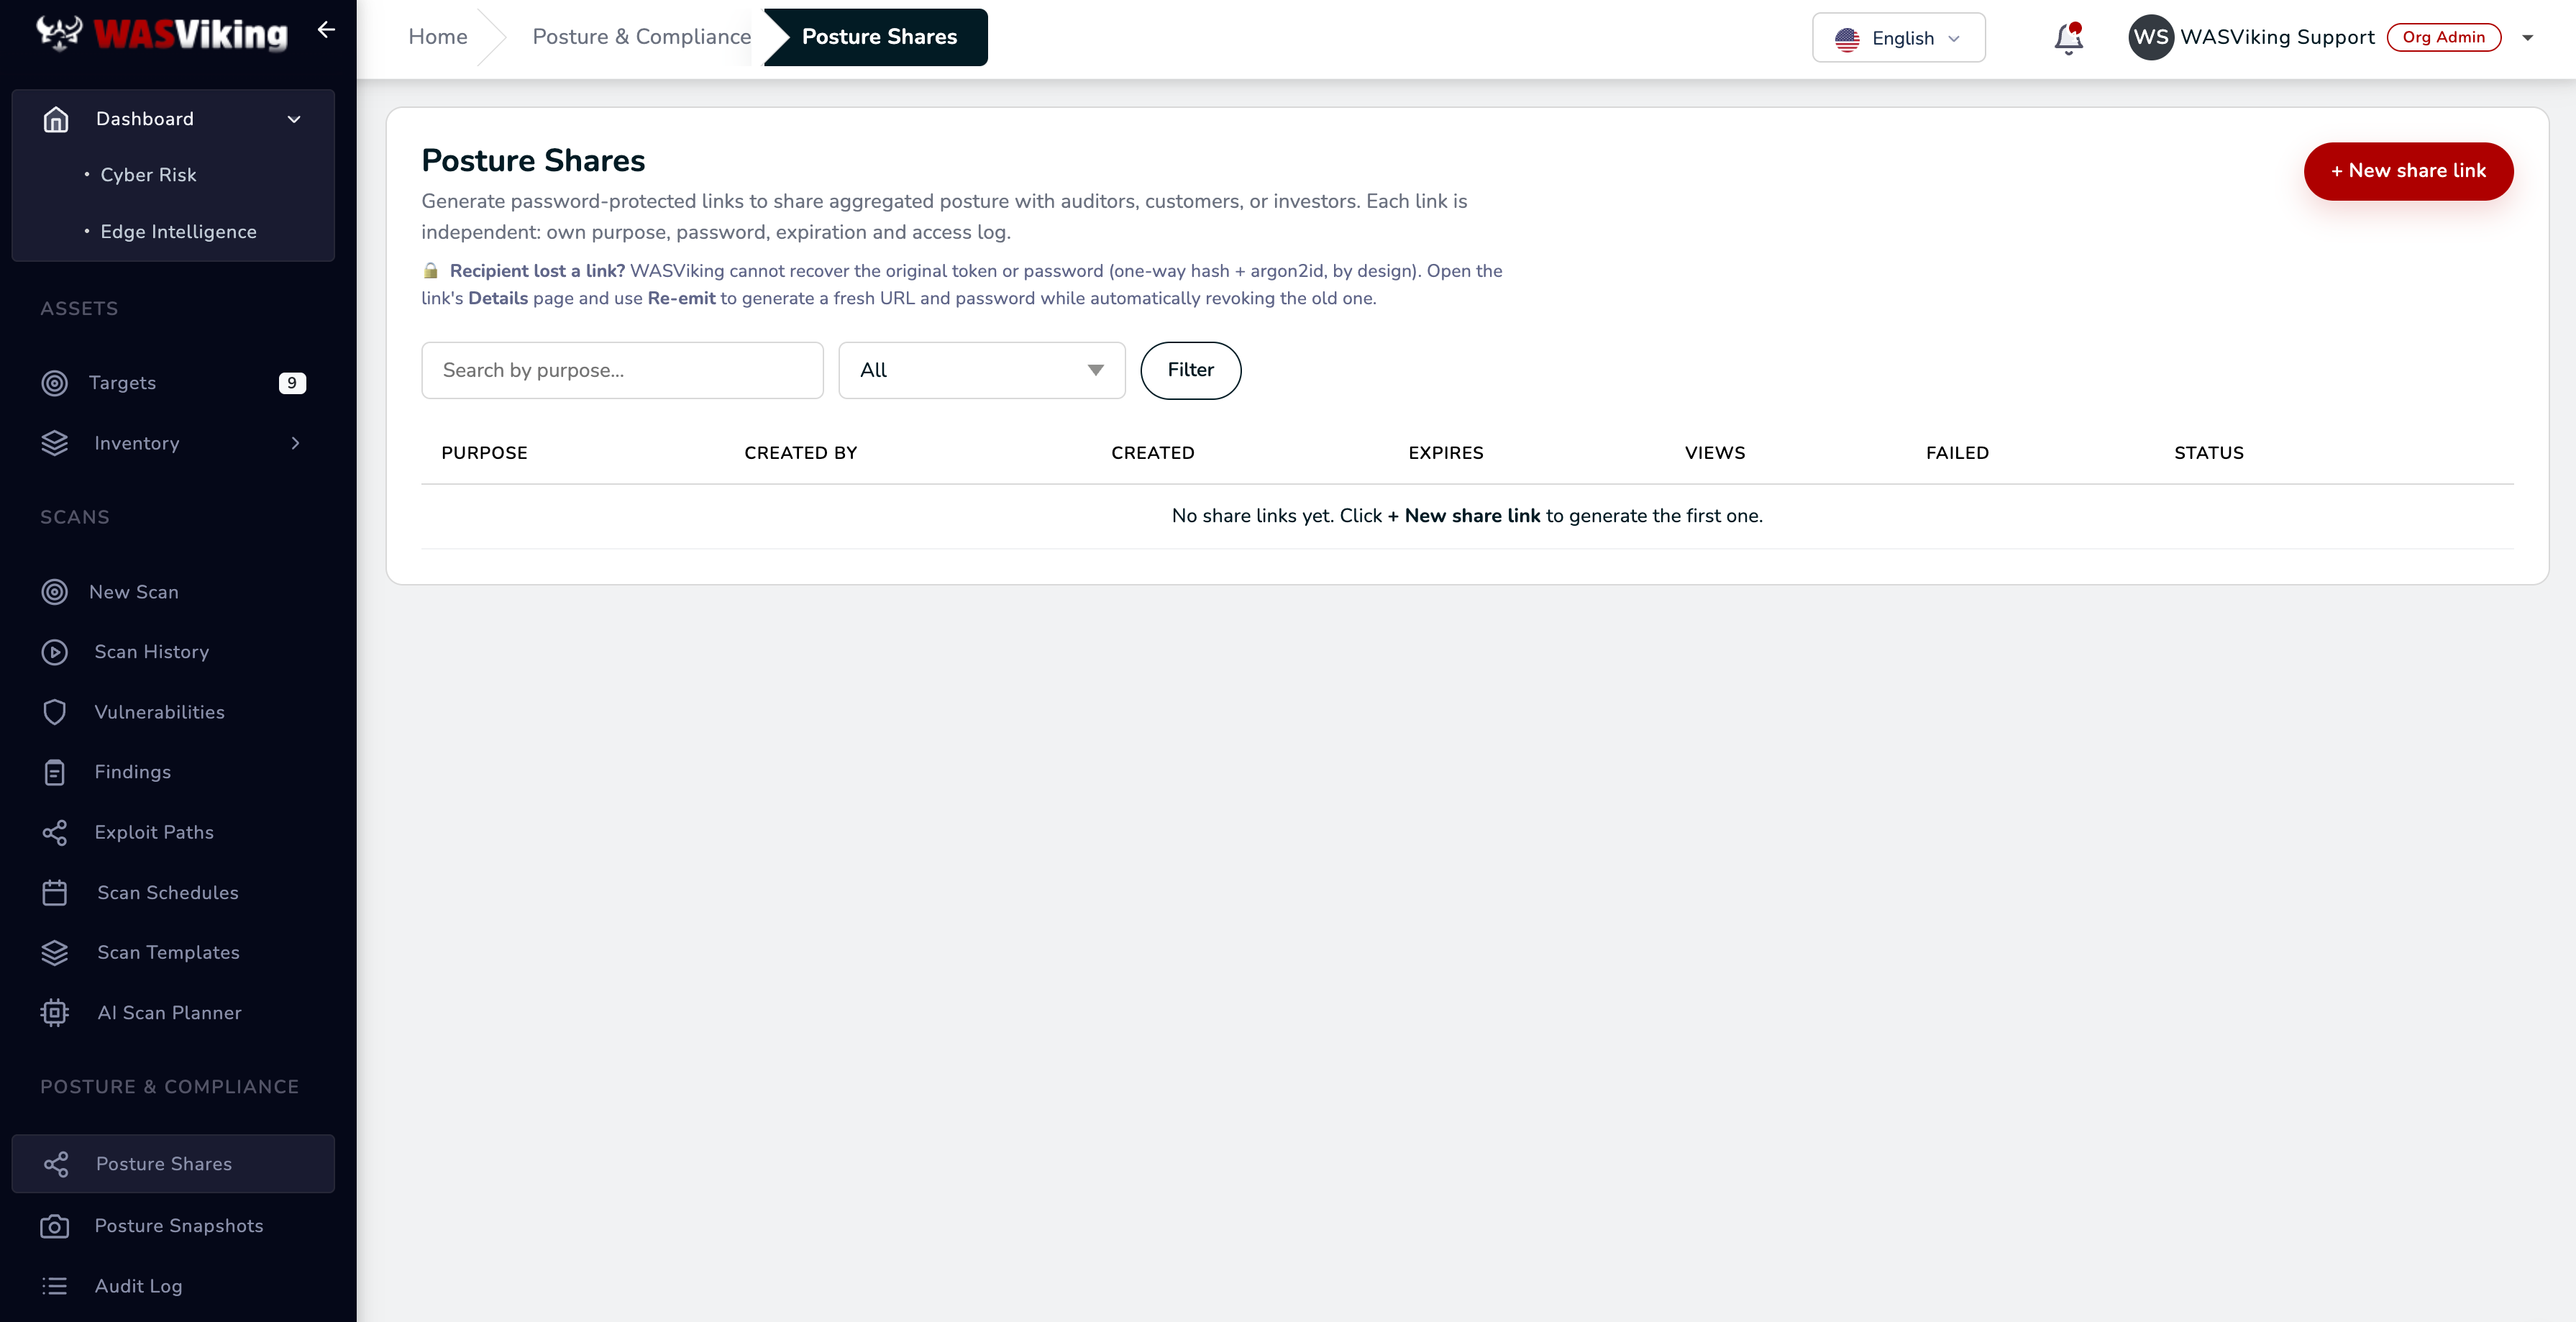 Governance → Posture Shares.
Uma regra para conhecer antes de começar: nada é "recuperado". Um destinatário que perdeu o e-mail antes do primeiro acesso recebe uma nova senha temporária quando você usa Resend (reenviar) ao lado do endereço dele, na página Details do link, e a anterior para de funcionar. Um destinatário que já entrou é dono da própria senha e a recupera sozinho, na tela de entrada.
Passo 2: Crie o link de compartilhamento
Clique em + New share link e preencha o formulário:
| Campo | O que informar |
|---|---|
| Domain scope | Whole organization (all domains) para uma visão no nível da empresa, ou um domínio específico para restringir o relatório a um produto. O relatório fica restrito a esse domínio e aos seus subdomínios. Outros domínios podem ser adicionados ao mesmo link depois, cada um como um relatório próprio. |
| Purpose | Uma descrição interna, por exemplo Enterprise customer vendor questionnaire, Q2 2026. Nunca é exibida aos destinatários; é por ela que você vai encontrar este link na tabela daqui a um ano. |
| Recipients | Um endereço de e-mail ou vários (até 20), separados por vírgula ou quebra de linha. O seu cliente passou o Assessor ID dele (AO-XXXX-XXXX-XXXX-XXXX)? Digite-o no lugar de um e-mail: o convite vai para aquela organização e não há endereço para errar. Antes de o link ser criado você lê o que a WASViking sabe sobre cada destinatário (um domínio provado por DNS por uma organização avaliadora, uma caixa pessoal, ou nada) e confirma que são seus clientes; nada é criado nem enviado antes disso. Cada pessoa recebe uma mensagem no padrão da marca com o endereço do portal do avaliador e uma senha temporária válida por 7 dias. No primeiro acesso ela cria uma conta gratuita, a própria senha e a autenticação em dois fatores, antes de qualquer dado seu aparecer. Não existe URL nem senha para você escolher. Mais pessoas podem ser convidadas, ou removidas, na página Details do link. |
| Expiration | Por quanto tempo o link vive. 7 dias é o padrão recomendado; alinhe à duração do engajamento, não mais do que isso. |
| Maximum views (optional) | Um limite rígido para o total de acessos. O link se revoga automaticamente quando o limite é atingido. Útil em processos de diligência com um público de tamanho conhecido. |
| Report language | Renderiza a página do compartilhamento e o PDF neste idioma, e define o idioma do e-mail de convite. Escolha o idioma do destinatário, não o seu. É o ponto de partida do destinatário: depois de entrar, ele pode alternar o portal, o seu espaço compartilhado e os downloads entre inglês e português do Brasil. |
| Auto-update with new snapshots (live mode) | Marcado, o link sempre entrega o snapshot publicado mais recente, então um relacionamento contínuo com um cliente ou auditor nunca precisa de reemissão. Desmarcado, o link fica fixado na versão atual do snapshot, que é o que você quer para evidência de auditoria com data e hora. |
Em seguida, escolha o nível de exposição, que controla quanto detalhe o destinatário vê:
| Nível | Mostra | Indicado para |
|---|---|---|
| Minimal | Apenas a pontuação, a conformidade e a cobertura de ativos. | Prospects frios, quando você não quer expor as contagens por severidade. |
| Standard (recommended) | Acrescenta as contagens por severidade e as categorias de problemas, com contagens de abertos/fechados e a idade do aberto mais antigo. | Questionários de segurança de fornecedores, evidência de auditoria, clientes com relacionamento em andamento. Equivalente às divulgações de Trust Centers de empresas SaaS maduras. |
| Detailed | Acrescenta o desempenho de remediação nos últimos 90 dias: tempo mediano para remediar e percentuais de SLA. Os números aparecem quando houver achados remediados na janela. | Relacionamentos contínuos com clientes e comunicação pós-incidente. |
Depois, escolha as seções a incluir. Elas ficam acima do relatório clássico e seguem o nível de exposição que você escolheu. Assim como os domínios que o link compartilha, o nível de exposição e as seções podem ser alterados depois na página Details do link, mantendo a mesma URL e a mesma senha:
| Seção | Mostra | Disponível quando |
|---|---|---|
| Security domains | Application Security e External Exposure, cada um com o seu próprio índice na mesma escala de 0 a 100, para que o destinatário leia de onde vem a postura: web e API, revisão de repositórios, cadeia de suprimentos de software, mobile, vazamentos e abuso de marca. | Sempre. |
| Infrastructure | Um índice do parque com as instâncias de vulnerabilidades abertas por severidade, a atualização dos patches e o hardening de configuração. Apenas percentuais no nível do parque: nenhum host, sistema operacional, pacote ou CVE é divulgado, e o número de hosts nunca é informado. | O seu plano inclui Infrastructure Defense e o escopo é a organização inteira. |
| Cloud Security | Um índice de postura em nuvem com as constatações abertas por severidade, a confiança de cobertura das roles conectadas e o número de caminhos de ataque ativos. Apenas números no nível do ambiente: nenhum identificador de conta, nome, região, recurso ou configuração é divulgado, e o número de contas nunca é informado. | O seu plano inclui Cloud Security, pelo menos uma conta está conectada e o escopo é a organização inteira. |
| Active security controls | Quais controles de proteção você opera, como avaliações recorrentes, monitoramento de borda ou um fluxo de trabalho de aprovação de patches. Apenas o estado, nunca volumes. | O escopo é a organização inteira. Só são listados os controles que a plataforma consegue ver em execução. |
| Findings register | Os achados um a um: tipo, severidade, situação, primeira detecção, última mudança, idade, situação do SLA e se um prazo declarado o cobre. Nunca o ativo, um endereço, uma URL, um pacote, um identificador de CVE ou evidência. | Sempre disponível, nunca ligado por padrão, e exibido apenas no nível Standard ou superior. Ligue para um avaliador que precisa acompanhar item a item, como um time de risco de terceiros. |
Um domínio que nunca foi avaliado aparece como "Not assessed" (não avaliado) no relatório; ele nunca é mostrado como limpo. Os links criados antes de as seções existirem continuam renderizando o relatório clássico, então nada novo aparece em um link que já está nas mãos de alguém.
Os alertas opcionais mantêm você informado sem precisar vigiar a tabela: notificar na primeira visualização, em acesso de fora do seu país, em mais de 10 acessos em 24 horas e se senhas erradas repetidas encerrarem o acesso de um destinatário (este último já vem ativado).
Clique em Generate link. A tela seguinte lista para quem a mensagem foi enviada. Ela não mostra URL nem senha, porque ninguém além de cada destinatário tem uma.
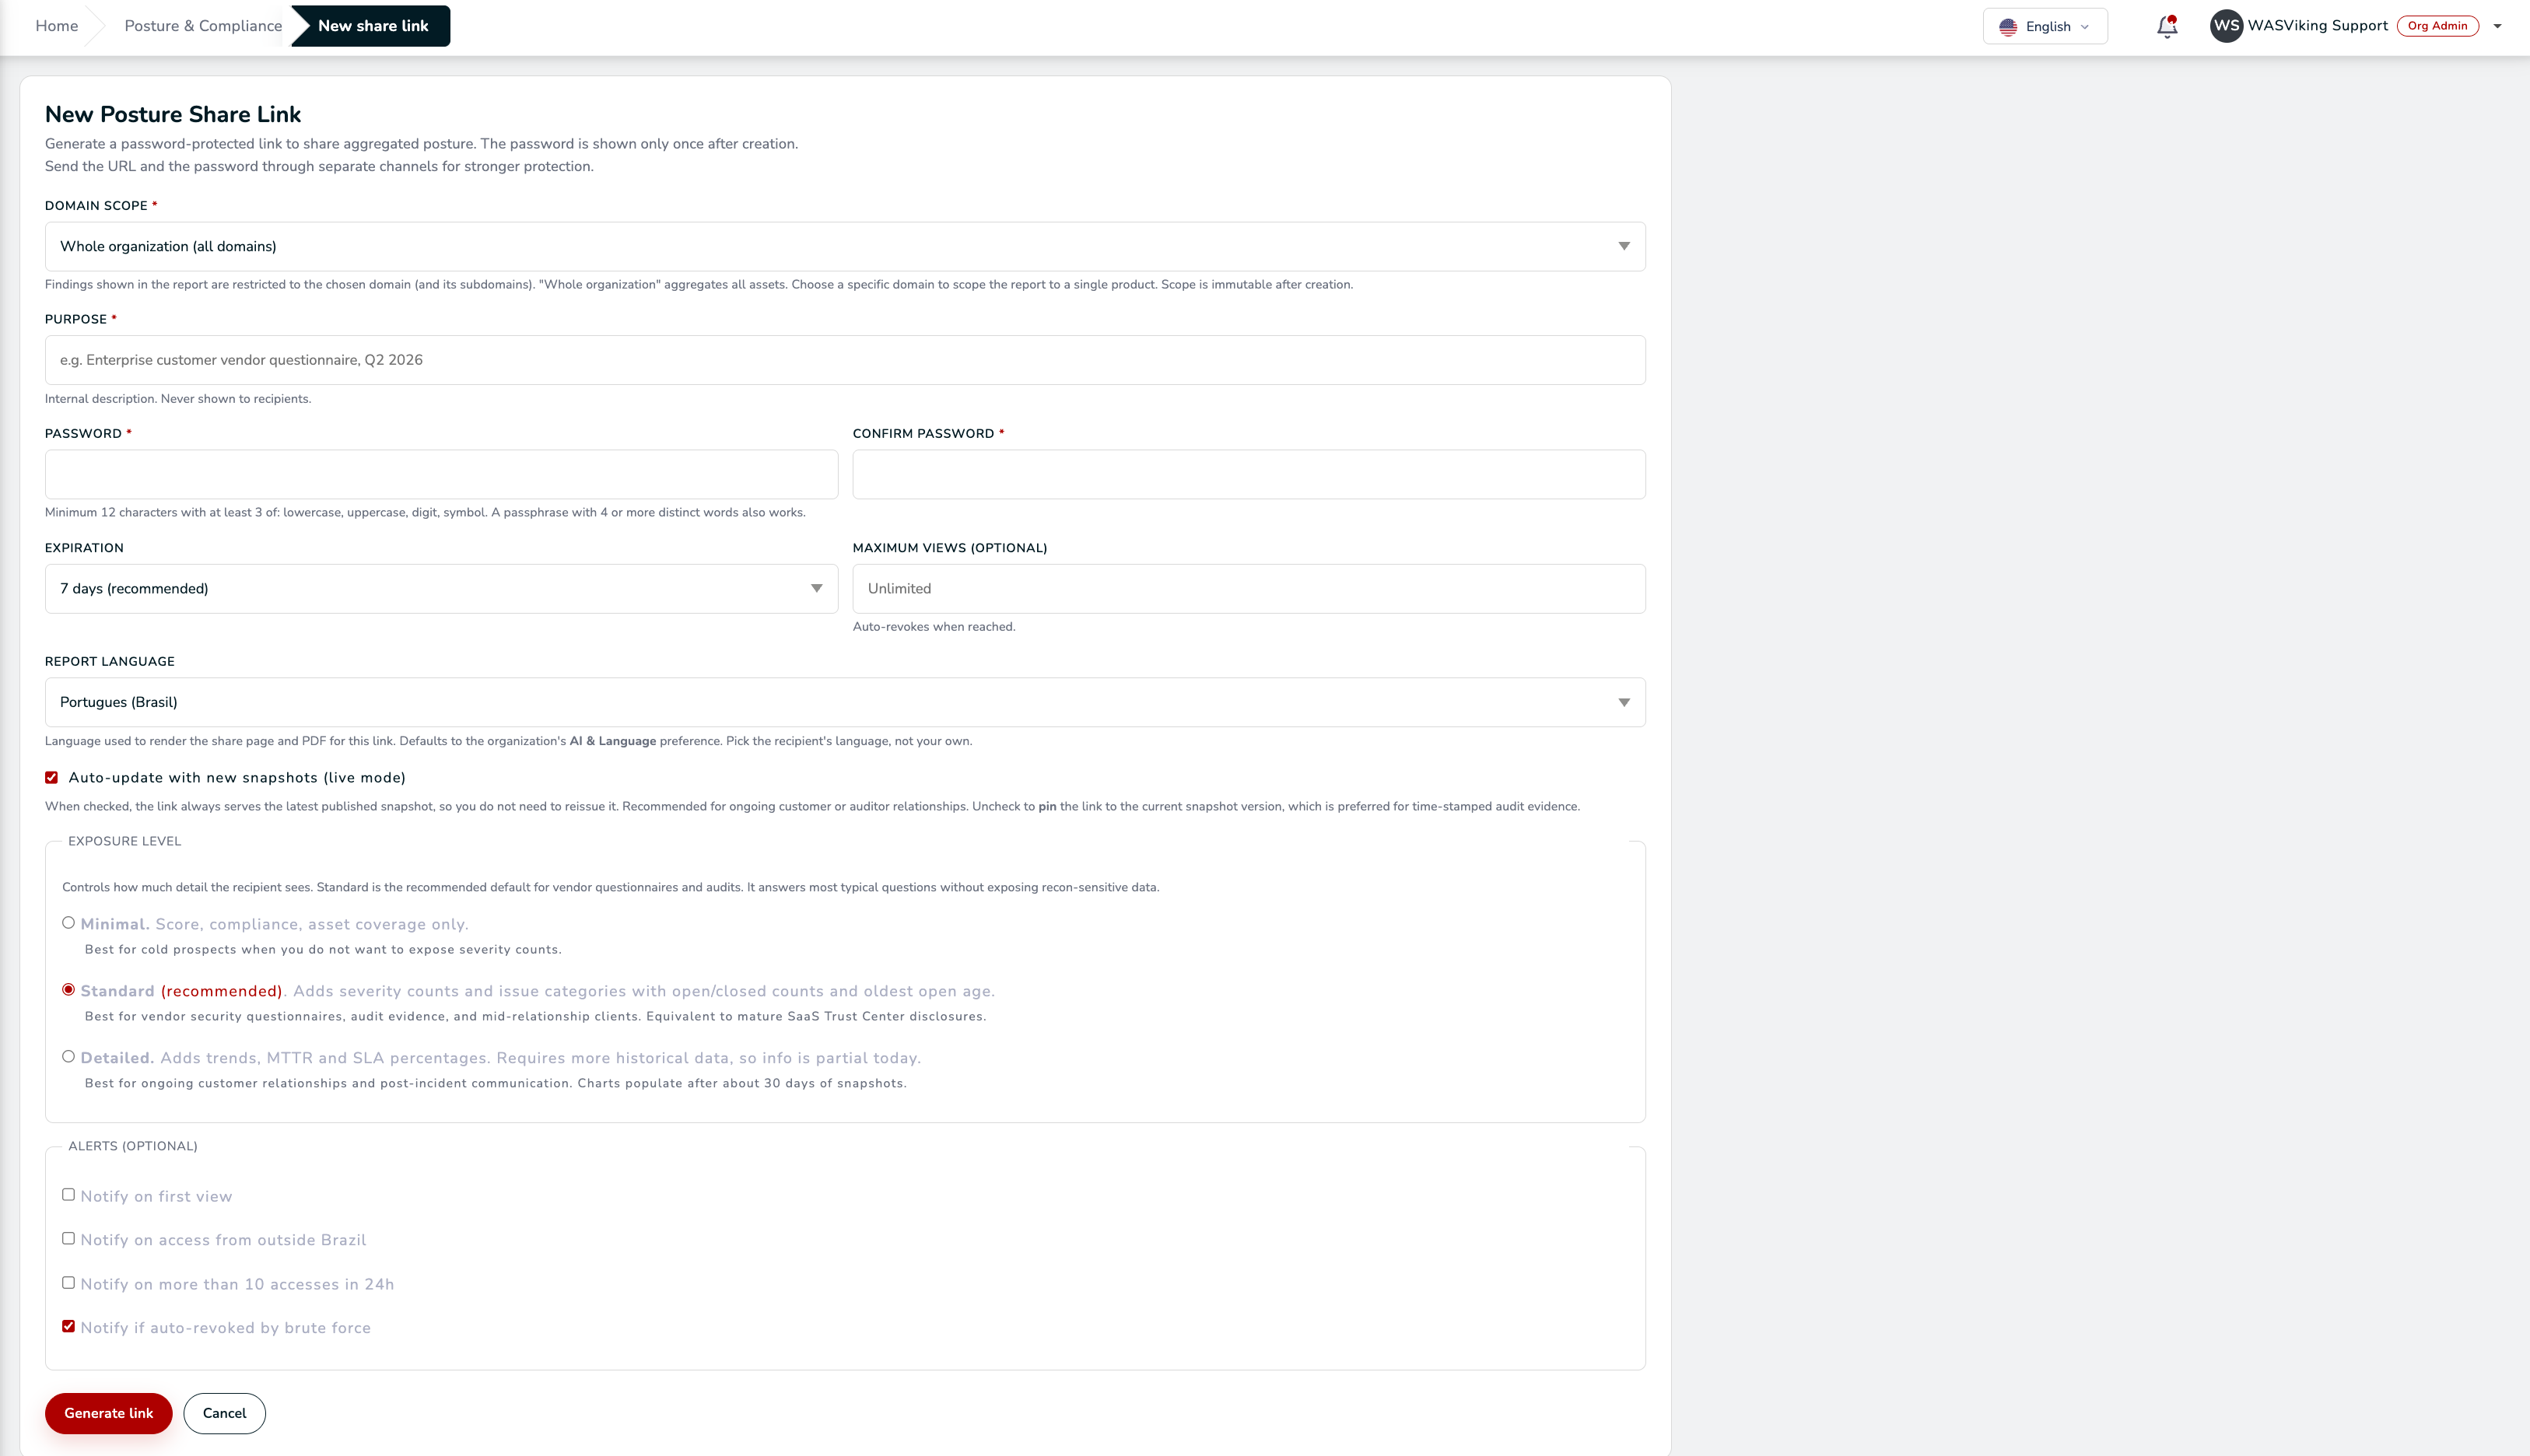 Um endereço ou vários: cada pessoa entra com uma conta só dela.
Passo 3: A WASViking entrega, você acompanha quem entrou
Não há nada para você enviar. Cada destinatário recebe a mensagem na hora, e você pode avisar o seu contato para esperar um e-mail da WASViking que cita a sua organização.
Na página Details do link, Invited assessors mostra em que ponto cada pessoa está: Sent, not opened yet, Temporary password expired (use Resend), ou o selo First access, que traz a data, a hora e o endereço IP da primeira vez em que aquela pessoa abriu o seu espaço compartilhado. Digitou um endereço errado? Wrong address? Change the e-mail move o convite em um passo, e a senha temporária enviada ao endereço errado para de funcionar na hora.
O destinatário entra em posture.wasviking.com. A senha temporária não
mostra nada seu: ela leva à conta, a uma senha só dele e ao segundo fator
obrigatório. Meus fornecedores passa então a listar você, e um clique
abre um espaço somente leitura no idioma
que você escolheu, com um menu em vez de um relatório longo: Overview,
Findings & remediation, Assessments & evidence,
Reports & history, Your access e Methodology. Ele pode
voltar durante a vida do link para acompanhar a remediação, ver o que mudou
desde a última visita e baixar o PDF assinado ou a declaração de avaliação
de uma página, feita para ser anexada a uma avaliação de fornecedor. Nada fica em cache no
dispositivo dele, e passar de uma área para outra não conta como uma nova
visualização do link.
A mensagem traz o link do Guia do avaliador. Ele foi escrito para o destinatário: como abrir o compartilhamento, onde cada pergunta de uma avaliação de fornecedor é respondida, como verificar uma versão assinada e o que arquivar.
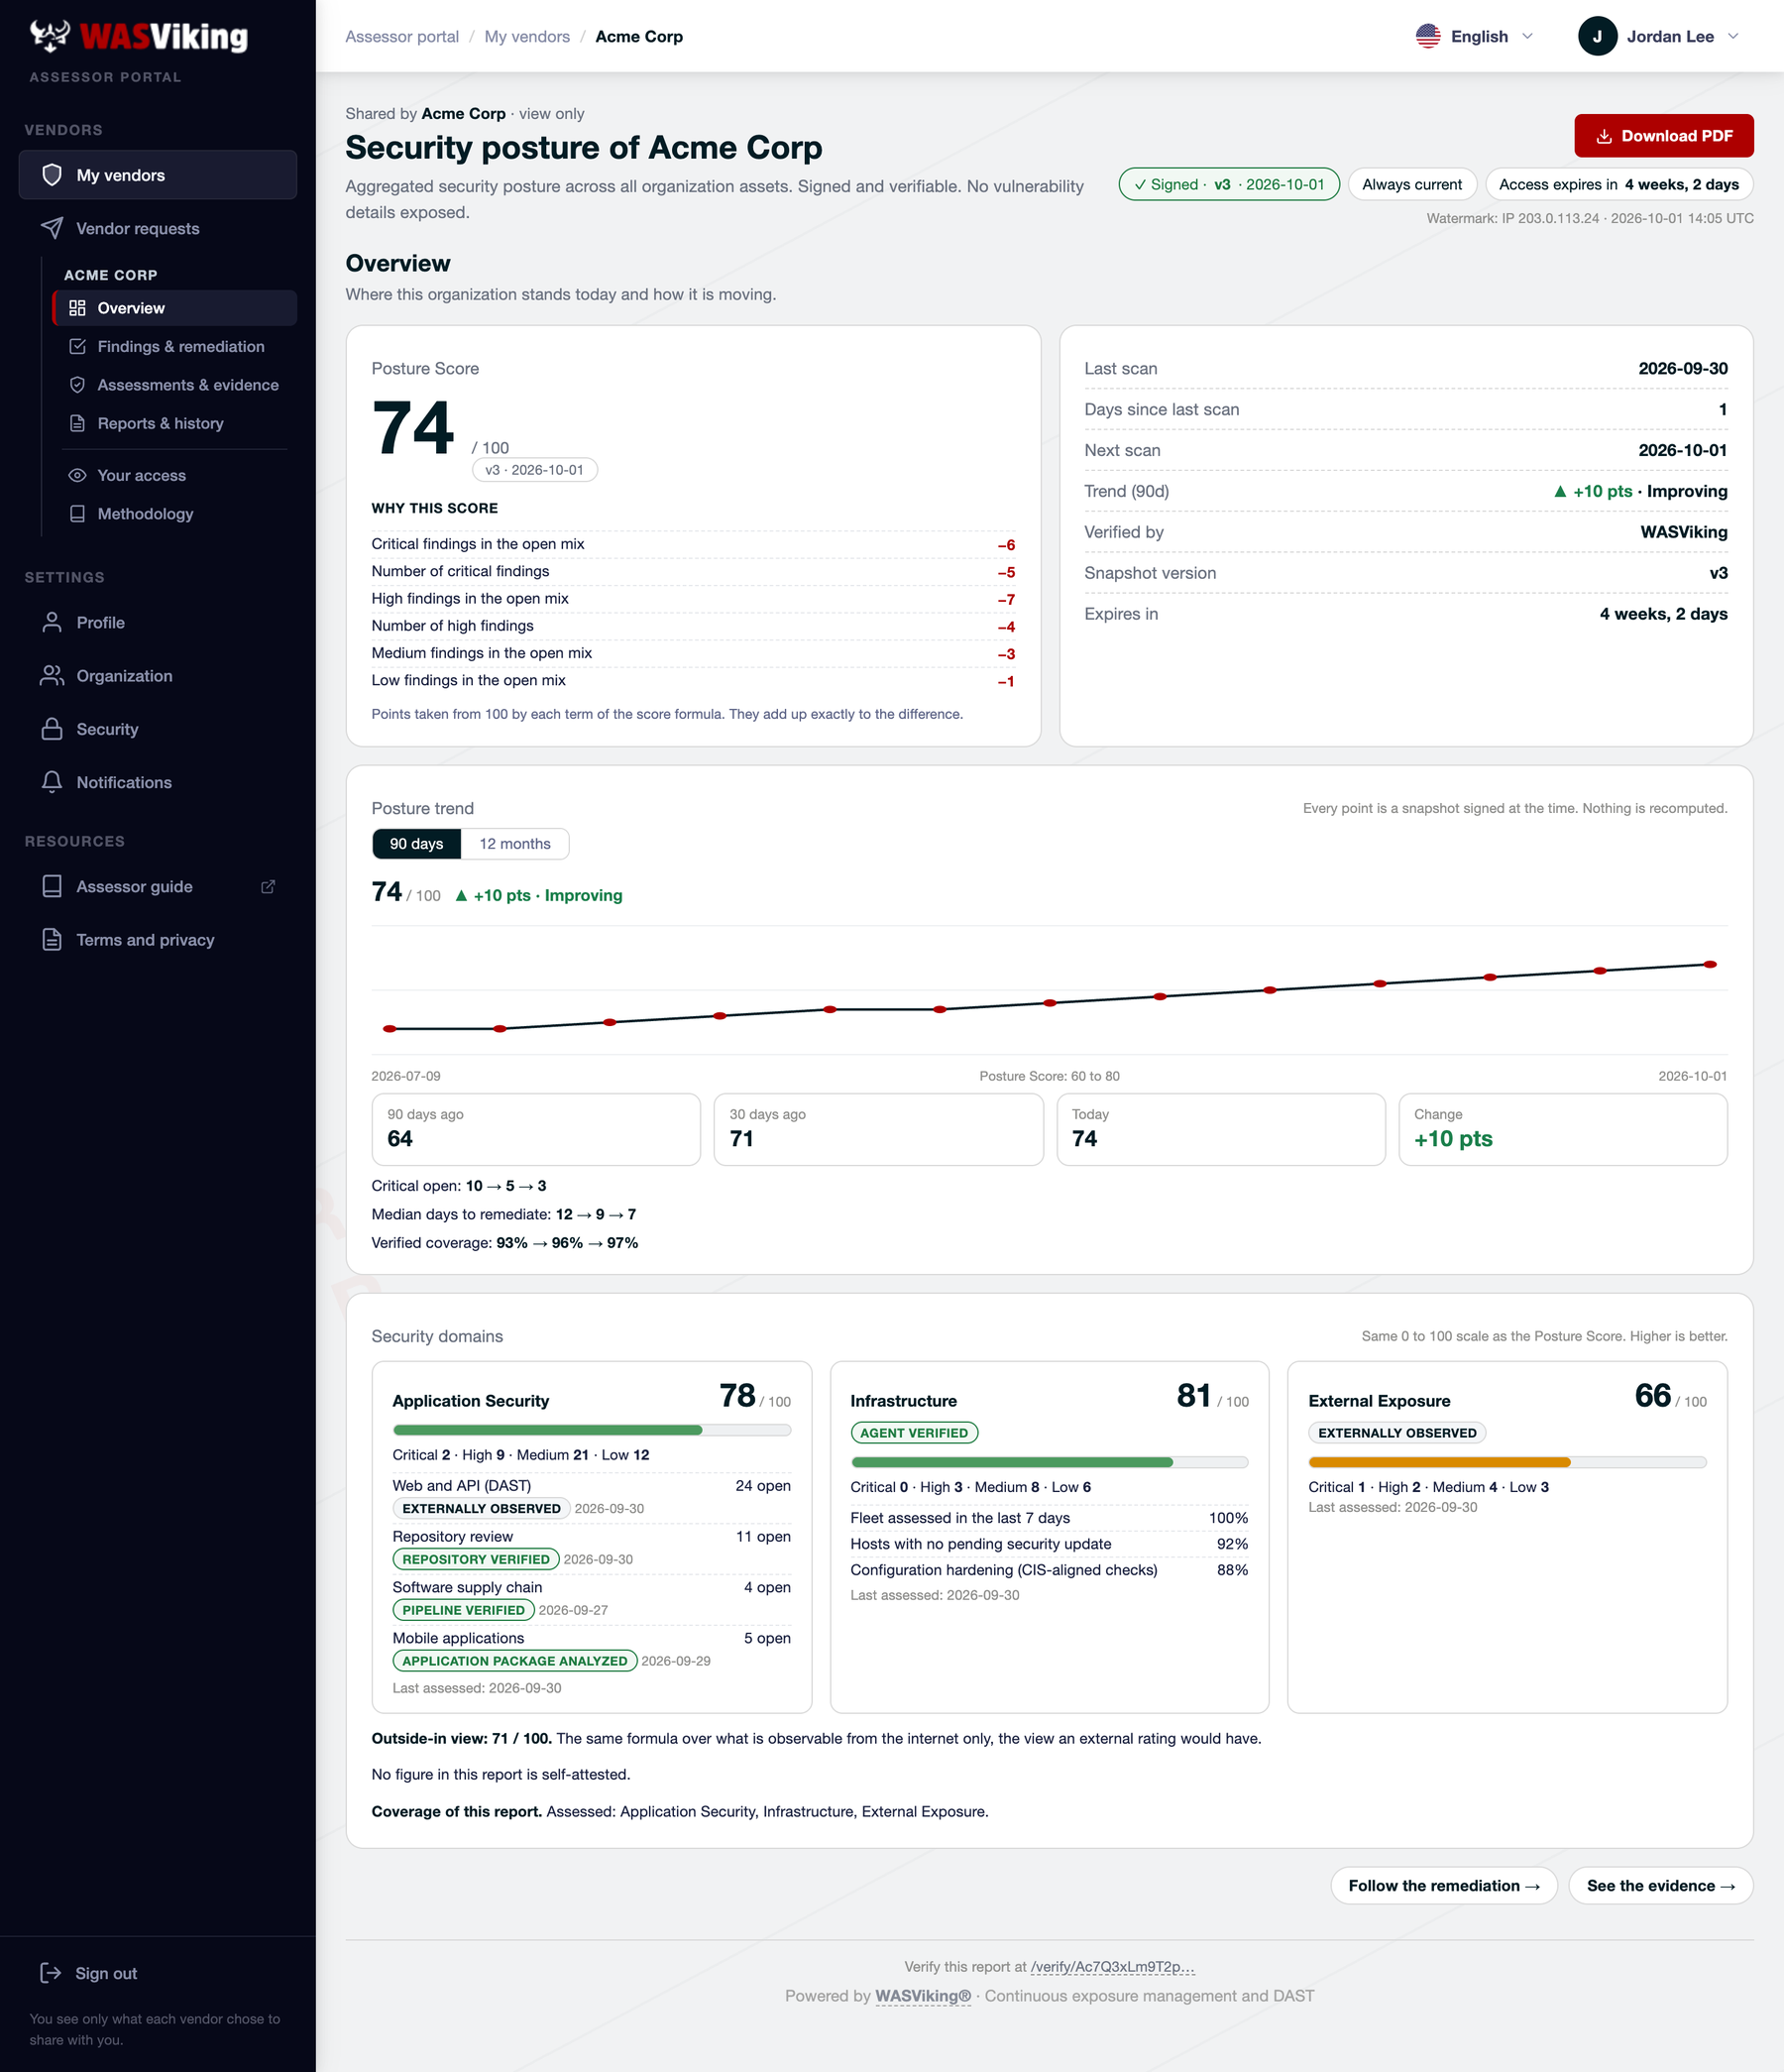 O que o seu destinatário vê depois de entrar: uma visão assinada e somente leitura da sua postura. Dados fictícios.
Passo 4: Acompanhe, reemita, revogue
De volta à tabela, cada link conta a sua própria história:
- Views conta os acessos bem-sucedidos; Failed conta as tentativas com senha temporária errada. As tentativas erradas são contadas por convite: bloqueiam o convite por um tempo e, se continuam, o encerram até você usar Resend, e você é avisado por e-mail. Os outros destinatários não são afetados.
- Expires e o limite opcional de visualizações encerram o link sem nenhuma ação sua.
- Resend (ao lado de cada endereço, na página Details do link) resolve o caso "o auditor perdeu o e-mail": uma nova senha temporária enquanto aquela pessoa nunca entrou, um lembrete depois disso. Ele nunca redefine a senha de uma conta.
- Re-emit gira tudo de uma vez, por exemplo depois de uma suspeita de vazamento: o link é revogado, um novo assume a configuração, e cada destinatário que continua convidado é convidado de novo no link novo.
- O destinatário pediu mais ou menos detalhe? Na mesma página Details, altere o nível de exposição ou as seções de um link ativo. Cada destinatário mantém a conta dele, e só recarrega a página. Quem tiver o link passa a ver o novo nível a partir da próxima visita, e a mudança fica registrada na auditoria de ciclo de vida com a configuração anterior e a nova. O destinatário também pode pedir do lado dele: um formulário no espaço compartilhado envia um e-mail para você, e o painel mostra o pedido como pendente até você salvar uma nova divulgação.
- O destinatário acompanha vários fornecedores? Não há nada a fazer: a conta que ele criou serve para todos os fornecedores que convidarem o e-mail dele, e ele vê você ao lado dos outros em Meus fornecedores. As visitas dele aparecem na sua linha do tempo de acesso com o e-mail, e remover o convite encerra esse acesso na hora.
- O destinatário pediu um prazo? No nível Standard ou superior, o destinatário pode pedir um prazo de remediação a partir do espaço compartilhado, por severidade, em uma lista fixa. Você recebe um e-mail e a página Remediation plan mostra o pedido como pendente. Declarar um compromisso para aquele escopo e aquela severidade responde o pedido; se você não declarar, nada é enviado de volta.
- O destinatário pergunta qual é o plano? Abra Remediation plan na página Posture Shares e declare um compromisso: um escopo, um alvo e um prazo. Ele aparece em todos os shares daquele escopo no nível Standard ou superior, e a plataforma mede o cumprimento. Não pode ser editado, apenas retirado, e um compromisso retirado continua visível por 90 dias.
- O destinatário quer trocar a senha? A conta é dele: ele troca na página Conta, com a senha atual e um código do aplicativo autenticador. Em um link criado antes do portal, que ainda tem uma senha única compartilhada, a página Details mantém a chave que permite ou proíbe uma senha pessoal.
- O destinatário precisa de outro domínio? Em Shared scope (escopo compartilhado), na mesma página Details, adicione ou remova domínios dos seus próprios targets, até 10 por link, sem emitir uma nova URL. Cada domínio continua sendo um relatório próprio, com pontuação, snapshot assinado, tendência de 90 dias e de 12 meses, cobertura e verificação próprios: os números nunca são combinados entre domínios. Com dois ou mais domínios, o destinatário ganha um seletor de domínio e um resumo no topo da página, um PDF por domínio e um PDF consolidado que reúne esses mesmos relatórios atrás de uma capa de resumo, cada um ainda com o seu snapshot assinado e o seu link de verificação. Um subdomínio compartilhado junto com o domínio raiz é um relatório separado, e os dois indicam isso. Whole organization nunca se mistura com escopos de domínio.
- Links pinned preservam a evidência. Em um link live, a mudança vale a partir da próxima visita, e um domínio removido deixa de ser servido na hora. Um link pinned nunca é editado no lugar: a mudança abre uma nova revisão, os domínios que permanecem mantêm exatamente o snapshot em que estavam fixados, e todas as revisões anteriores continuam listadas na página Details.
- Todo acesso é registrado dos dois lados, então, quando a sua própria auditoria perguntar quem viu a sua postura no ano passado, a resposta está na tabela e na trilha de auditoria.
Adote como hábito um link por público, e um endereço por pessoa: o campo de finalidade e o log de acesso continuam fazendo sentido quando um link corresponde a um único relacionamento e cada visita tem um nome.
Automatizando
Os Posture Shares são criados e gerenciados no portal; hoje não existe API pública para eles. O que roda sozinho é o acompanhamento: cada link pode avisar você por e-mail na primeira visualização, em um volume incomum de acessos e quando senhas erradas repetidas encerram o acesso de um destinatário, de modo que ninguém precisa ficar vigiando a tabela.
Próximos passos
- A contraparte assinada para evidência no nível de componente: SBOM Evidence Bundles.
- O que alimenta o resumo de conformidade do relatório: Mapeamento de frameworks.
- O contrato completo de visibilidade do destinatário e os controles do operador: Posture Shares.