
SBOM Evidence Bundles
Responda a uma solicitação de auditoria de um cliente com um pacote de evidências de SBOM assinado e protegido por senha. Gere o bundle no portal, entregue o link e a senha por canais separados e acompanhe cada download.
Mais cedo ou mais tarde, um dos seus clientes pergunta o que há dentro do seu software. A solicitação costuma chegar à caixa de entrada da sua área de conformidade como um questionário de segurança de fornecedor, uma avaliação de risco de terceiros ou um auditor pedindo prova de que você rastreia os componentes que entrega. Responder manualmente significa exportar planilhas, colar versões em uma thread de e-mail e torcer para que ninguém pergunte como aquela lista foi produzida.
Um SBOM Evidence Bundle substitui essa thread por um único artefato: um pacote assinado criptograficamente com todos os SBOMs CycloneDX enviados para um alvo durante um período, acompanhado de uma capa em nome do seu cliente, marcado com os frameworks de conformidade que importam para ele e entregue por um link protegido por senha que registra cada download. O auditor do cliente recebe evidências verificáveis. Você recebe uma trilha de auditoria que mostra exatamente o que foi compartilhado, com quem e quando.
A WASViking® não guarda nenhum material de desbloqueio: o compartilhamento funciona com uma divisão entre token e senha, então o link sozinho não abre nada. Os frameworks referenciados na capa correspondem às solicitações de auditoria que você tem mais chance de receber: PCI DSS 6.3.3, ISO 27001 A.8.8, LGPD Art. 46, GDPR Art. 32 e BACEN CMN 4.893 Art. 3.
Onde isto ajuda no dia a dia
- A equipe de conformidade de um cliente solicita uma análise de terceiros do seu software. Gere um bundle com escopo para aquele cliente, envie o link e responda à solicitação no mesmo dia.
- Uma etapa de aprovação de compras pede um SBOM antes da renovação do contrato. O pacote assinado tem mais peso do que um arquivo exportado, porque o destinatário pode verificar a assinatura e o SHA-256 offline.
- Um auditor quer evidências de uma janela específica. O filtro de período restringe o bundle exatamente ao trimestre ou ao ciclo de release em análise.
- Você precisa provar depois o que foi compartilhado. Bundles entregues, expirados e revogados mantêm a trilha de auditoria, de modo que o histórico de cada divulgação fica registrado.
Pré-requisitos
| Requisito | Detalhe |
|---|---|
| Envios de SBOM | Pelo menos um envio CycloneDX para o alvo dentro do período escolhido. Os envios vêm do wasviking-sentinel sbom ou do pipeline de CI/CD. |
| Acesso ao portal | Um papel que possa gerenciar o inventário de SBOM, como Admin. |
| Um segundo canal com o cliente | Telefone, SMS ou uma caixa de e-mail separada para entregar a senha. A senha nunca deve trafegar na mesma mensagem que o link. |
Passo 1: Abra a página Evidence Bundles
No portal, vá para Inventory → SBOM → Evidence Bundles
(/portal/inventory/sbom/bundles/).
A página abre com quatro contadores que resumem a sua postura de compartilhamento: Total Bundles, Ready to Share (links de compartilhamento ativos com clientes), Delivered (clientes que baixaram pelo menos uma vez) e Expired / Revoked (mantidos para a trilha de auditoria de conformidade). Abaixo deles, a tabela lista cada bundle com seu status, alvo, cliente, período, idioma, tags de conformidade e contagem de downloads.
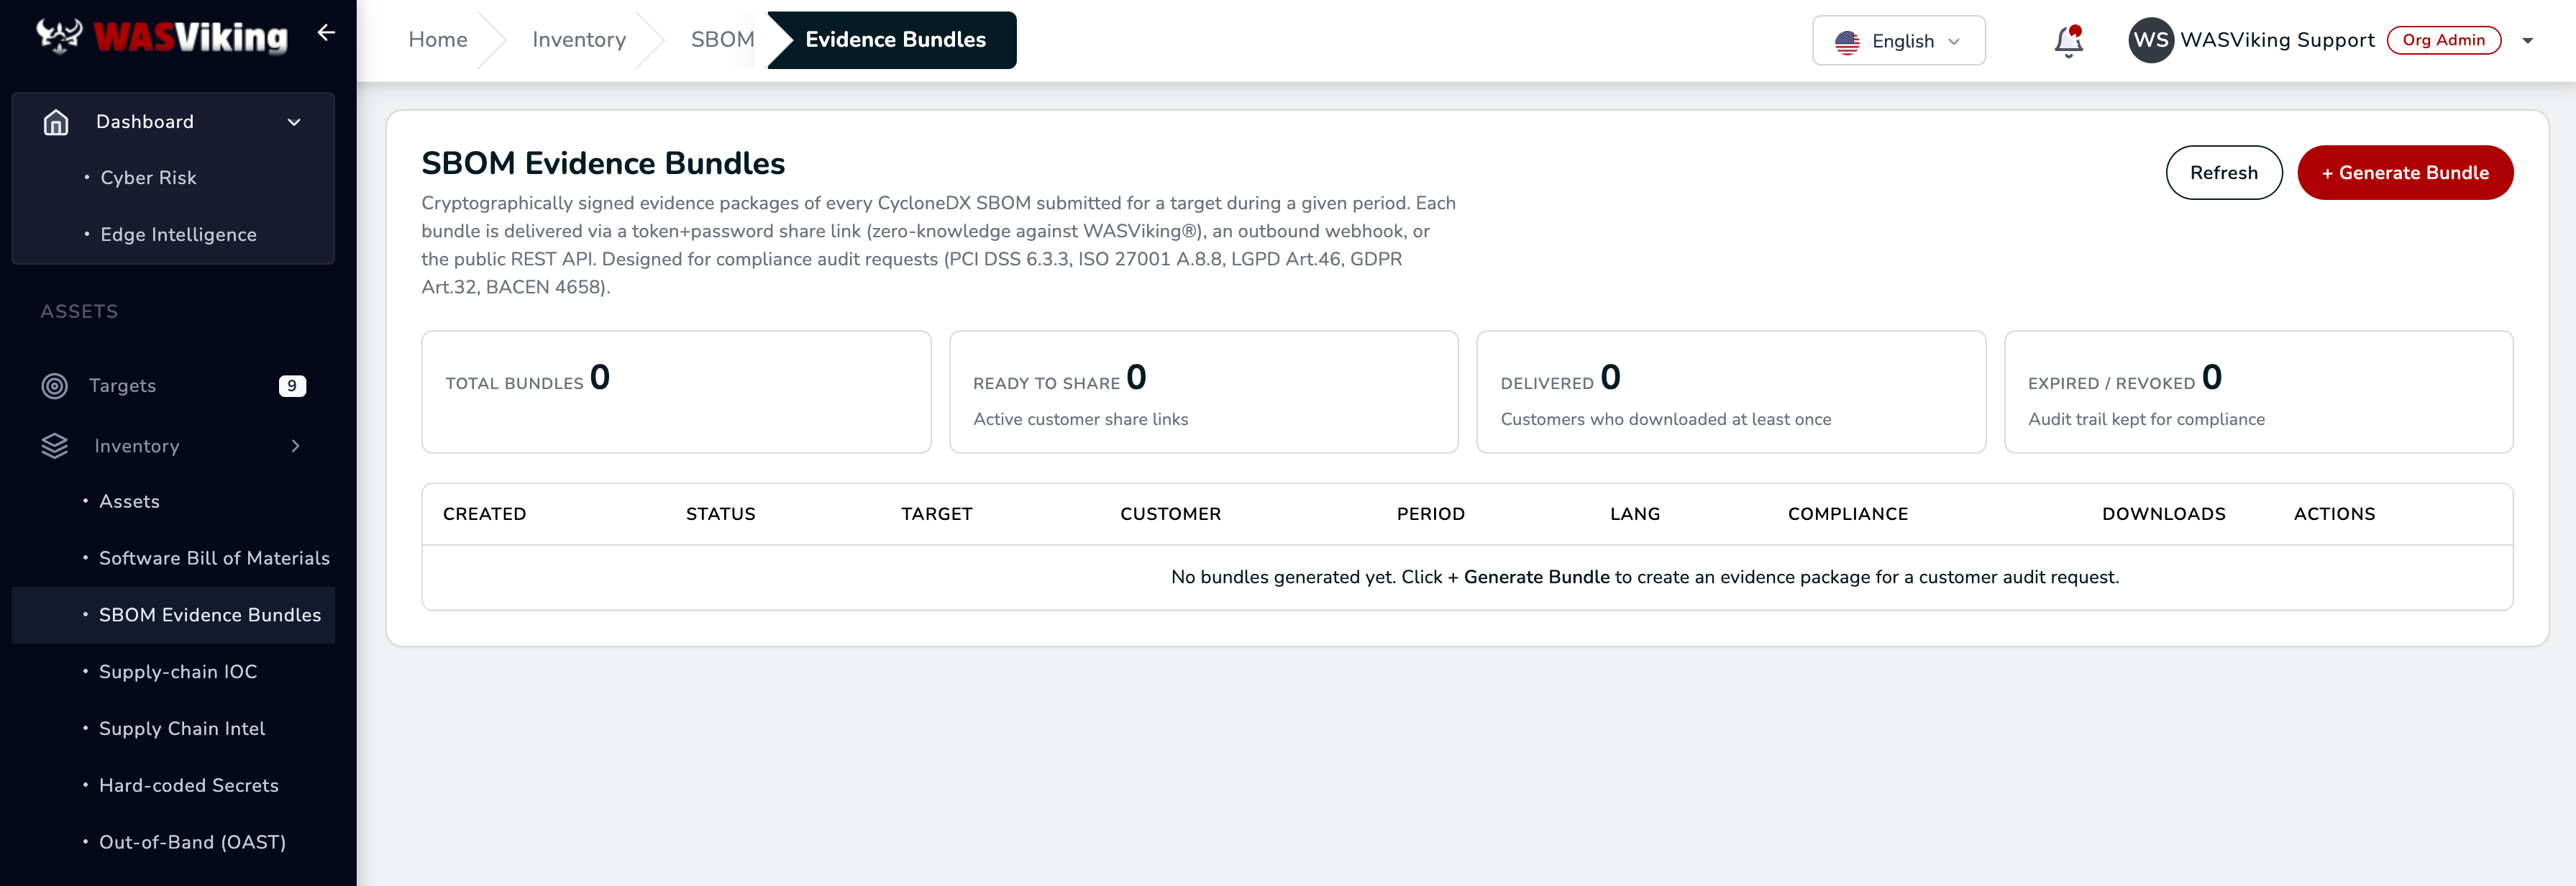 Inventory → SBOM → Evidence Bundles.
Em uma organização nova, a tabela está vazia e aponta para o botão + Generate Bundle. Esse é o fluxo inteiro: um botão por solicitação de auditoria.
Passo 2: Gere o bundle
Clique em + Generate Bundle e preencha o formulário:
| Campo | O que informar |
|---|---|
| Target / Project | Um alvo, ou All targets (organization-wide) para uma divulgação no nível da empresa. |
| Period from / to | A janela de envios que o bundle cobre. O padrão são os últimos 90 dias; restrinja ao trimestre ou ao ciclo de release sobre o qual o auditor perguntou. |
| Customer name (cover page) | Obrigatório. Impresso na capa do bundle, então use o nome que o destinatário espera ver, por exemplo Acme Bank Compliance. |
| Language | Idioma da capa e dos relatórios. |
| Share lifetime (days) | Por quanto tempo o link de compartilhamento fica ativo. O padrão é 30. |
| Compliance frameworks | Marque os frameworks que a solicitação menciona (BACEN, GDPR, ISO27001, LGPD, PCI). Passe o mouse sobre cada um para ver quais controles ele cobre; as tags aparecem na capa e na página do destinatário. |
| Share password (min 12 chars) | Aceite a senha gerada ou digite a sua. É ela que você vai entregar por um canal separado. |
| Notes for customer | Texto livre opcional exibido ao destinatário. |
Clique em Generate. O bundle é construído de forma assíncrona, e a URL de compartilhamento e a senha são exibidas nesta tela uma única vez. Copie as duas antes de fechar a janela.
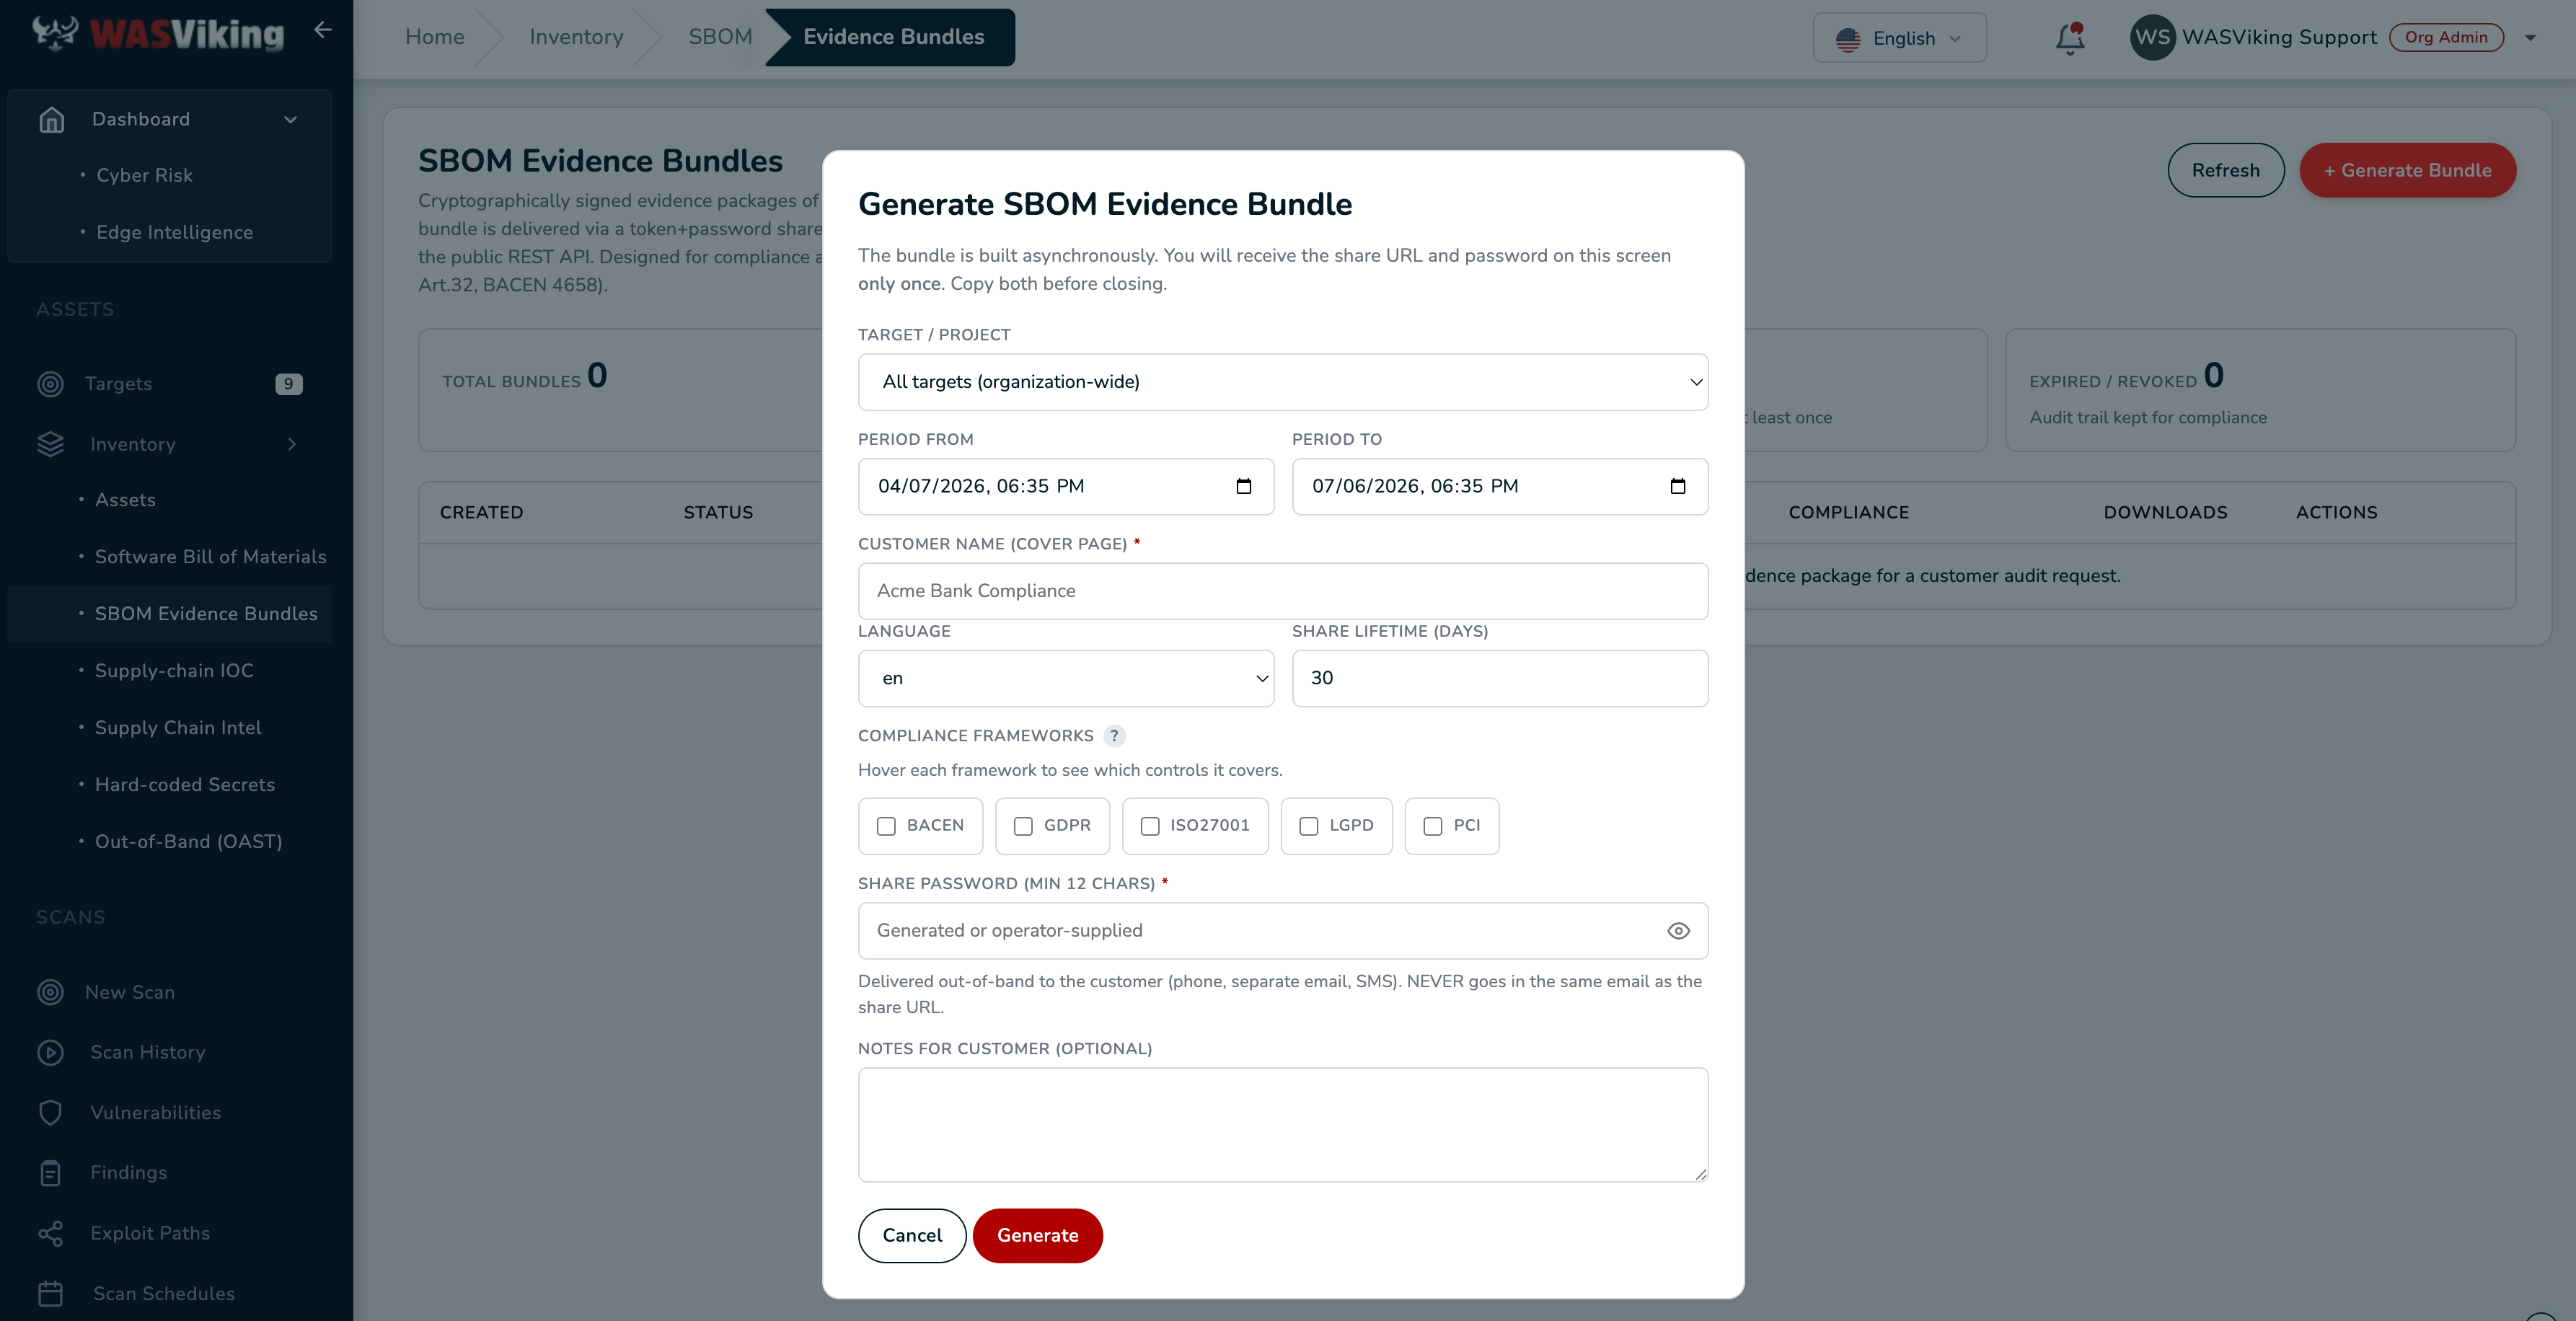 A URL de compartilhamento e a senha aparecem uma única vez. Copie as duas antes de fechar.
O que entra no pacote: todos os envios CycloneDX do período, um CycloneDX
consolidado, o PDF de capa com a marca, e os CSVs de drift, achados,
auditoria e conformidade, além do verification.txt usado para conferir
a assinatura. O conteúdo completo e o procedimento de verificação com
cosign estão documentados em
SBOM Evidence Bundle.
Passo 3: Entregue o link e a senha separadamente
Envie a URL de compartilhamento pelo seu canal normal, geralmente e-mail. Entregue a senha por outro canal: uma ligação telefônica, SMS ou uma caixa de e-mail separada. Nunca coloque os dois na mesma mensagem; se aquele e-mail for encaminhado ou vazar, o link sozinho precisa ser inútil.
O analista do seu cliente chega a uma página que informa o que ele está prestes a receber antes que qualquer coisa seja desbloqueada: o nome do seu cliente na capa, o alvo, o período em UTC, as tags de conformidade e o tamanho do bundle. Ele digita a senha e clica em Unlock and download (desbloquear e baixar). O download é de uso único e nada fica em cache no dispositivo dele.
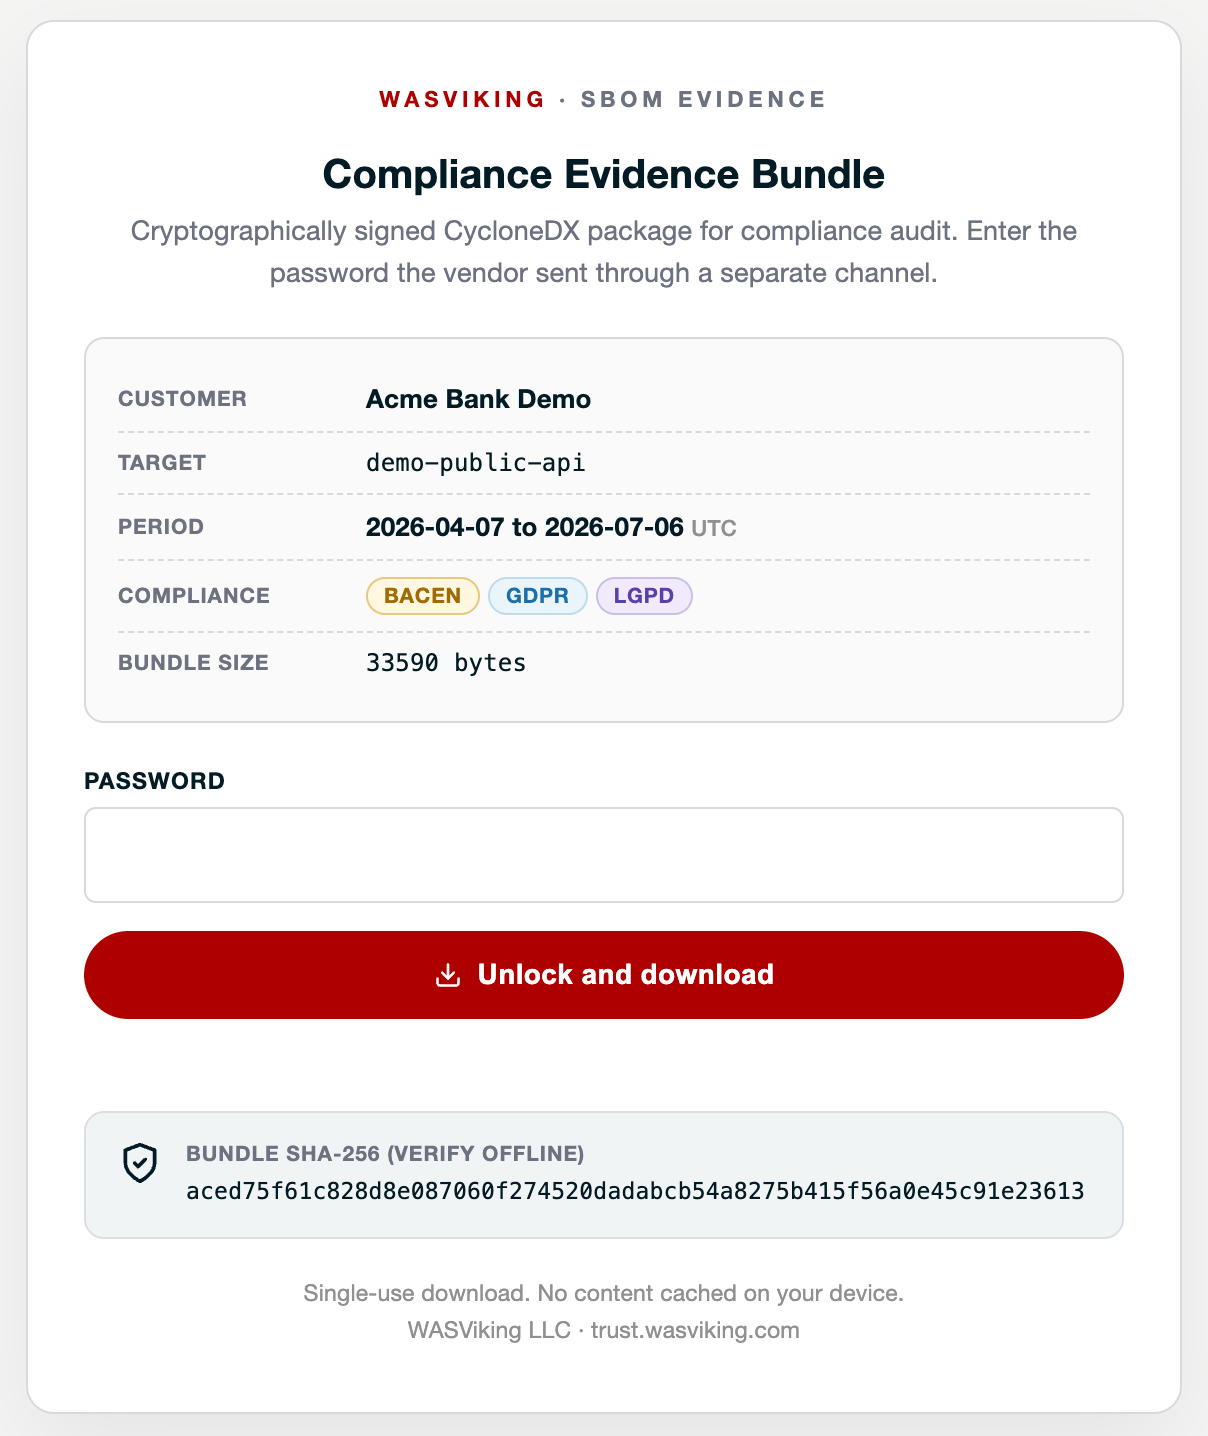 O que o seu cliente vê: a página de desbloqueio com o hash de verificação offline.
A página também mostra o SHA-256 do bundle, para que o destinatário possa verificar o arquivo offline depois de baixar. Para equipes de auditoria que vão além, a cadeia de assinatura é verificável com cosign; indique a elas SBOM Evidence Bundle para o comando exato.
Passo 4: Acompanhe, expire, revogue
De volta a Inventory → SBOM → Evidence Bundles, a tabela é o seu registro de divulgações:
- Status acompanha o bundle ao longo da vida dele: em construção, pronto para compartilhar, entregue, expirado ou revogado.
- Downloads conta os acessos do destinatário, e o contador Delivered mostra de relance quais clientes de fato retiraram as suas evidências.
- O link morre sozinho quando o tempo de vida do compartilhamento (Share lifetime) se esgota. Se uma solicitação for retirada ou um link tiver sido enviado ao contato errado, revogue o bundle; o acesso é interrompido imediatamente.
- Bundles expirados e revogados mantêm a trilha de auditoria. Quando o seu próprio auditor perguntar o que foi divulgado no ano passado, a resposta está nesta página.
Se o mesmo cliente pedir de novo no próximo trimestre, gere um novo bundle com o novo período. Cada solicitação recebe o seu próprio artefato, a sua própria senha e a sua própria trilha.
Como automatizar
Tudo o que está acima também está disponível pela API REST
(POST /v1/sca/bundles para emitir, além de endpoints de listagem,
revogação e auditoria), que é o caminho para equipes que respondem a
solicitações de auditoria recorrentes de forma agendada. Os endpoints e
payloads estão documentados em
SBOM Evidence Bundle, e os
eventos de webhook bundle.created,
bundle.accessed e bundle.revoked permitem que os seus próprios
sistemas reajam quando um cliente baixa as evidências dele.
Próximos passos
- Ainda não há envios no período? Comece com
wasviking-sentinel sbomou configure o pipeline de SCA e SBOM em CI/CD. - Compartilhar postura em vez de componentes: um Posture Share oferece o mesmo modelo protegido por senha sobre o seu dashboard e o resumo de achados.
- As tags de framework na capa vêm do mapeamento de conformidade.